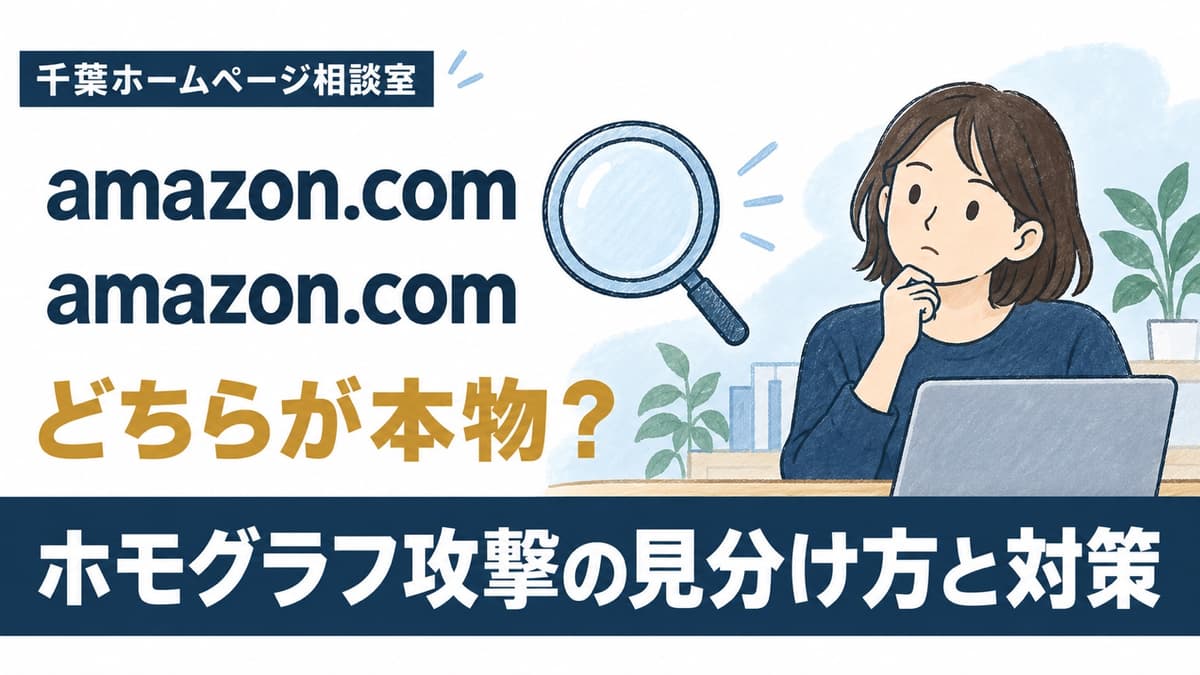
Amazonから「お支払い方法に問題があります」というメールが届いたら、どうしますか?
まずは差出人のメールアドレスや、本文に書かれたURLを確認する方が多いと思います。その確認は無駄ではありません。
ただ、最近のフィッシングメールには、送信元の表示やURLを本物そっくりに見せかけるものがあります。なかには、人間の目ではほとんど見分けがつかない文字を悪用する手口まであります。
それが今回紹介する「ホモグラフ攻撃」です。難しそうな名前ですが、仕組みはそれほど複雑ではありません。まずは、ちょっとした実験から見てみましょう。
【実験】2つのAmazon、違いがわかりますか?
次の2つの文字列を見比べてください。
① аmazon.com
② amazon.com
ぱっと見ただけでは、まったく同じに見えませんか? 実は、①と②は別の文字列です。正しいのは②。①は、先頭の「a」だけが別の文字に置き換わっています。
えっ、同じにしか見えないんだけど……
それもそのはず。①の先頭に使われているのは、英語の「a」ではなく、ロシア語などで使われるキリル文字の「а」です。見た目はそっくりですが、コンピューターにとっては別の文字です。
| 文字 | 種類 | 文字コード |
|---|---|---|
| a | 英語などで使うラテン文字 | U+0061 |
| а | ロシア語などで使うキリル文字 | U+0430 |
この記事の①はわざと文字で載せています。コピーして、文字コードを表示できるテキストエディタなどに貼り付けると、本当に違う文字だと確かめられます。
※①は仕組みを説明するための文字列です。実際にフィッシングサイトとして使われていると確認したものではありません。また、日本向けAmazonの公式サイトは「amazon.co.jp」です。
ホモグラフ攻撃とは?見た目が同じ「別の文字」で本物になりすます手口です
ホモグラフ攻撃とは、見た目が似ている別の文字を使い、本物のWebサイトやドメイン名に見せかける攻撃です。英語では「Homograph Attack」と呼ばれます。
インターネットでは、英語だけでなく日本語やロシア語など、世界中の文字を使えます。とても便利な仕組みですが、文字の中には見た目がほとんど同じものがあります。先ほどのラテン文字の「a」とキリル文字の「а」は、その代表例です。
攻撃者はこれを悪用して、利用者を偽サイトへ誘導します。そこでIDやパスワード、クレジットカード情報を入力してしまうと、情報を盗まれるおそれがあります。
ただし、文字を置き換えただけで情報が盗まれるわけではありません。リンクを押す、偽サイトで入力する、という利用者の操作と組み合わさって、初めて被害につながります。逆に言えば、そこを止めれば防げる手口です。
ブラウザのアドレスバーはある程度守ってくれる。危ないのはメールの中の「見た目」です
実は、ブラウザにはこの攻撃への対策が入っています。気をつける場所は、アドレスバーよりもメールやメッセージの本文です。
Chromeは紛らわしいドメインを「xn--」で始まる表示に切り替えます
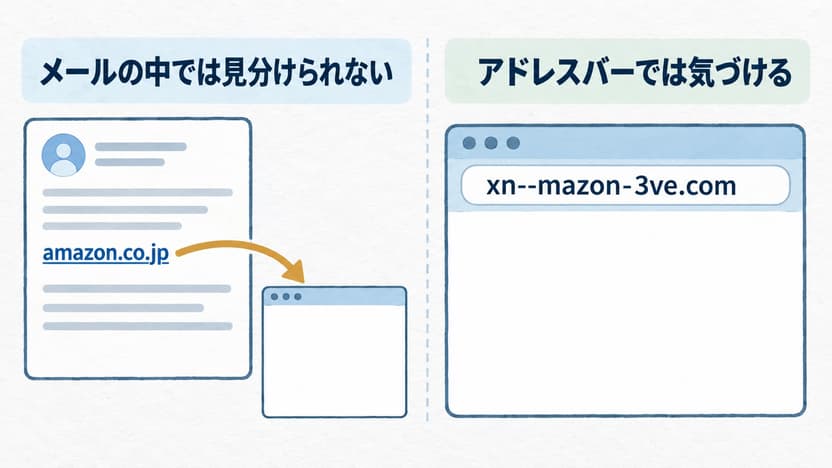
Google Chromeは、ラテン文字とキリル文字が混ざったドメインなど、紛らわしい組み合わせを見つけると、アドレスバーの表示を「xn--」で始まる英数字に切り替えます。これは「Punycode(ピュニコード)」と呼ばれる、外国の文字を英数字に置き換えた書き方です。
そのため、先ほどの①のような文字列は、Chromeのアドレスバーでは本物そっくりには表示されないことが多いです。
メールの本文やボタンでは、そのまま本物に見えてしまいます
ブラウザが表示を切り替えるのは、アドレスバーに出たときです。メールの本文に書かれた文字、SMSやLINEのメッセージ、PDFの中の文字には、この仕組みが働きません。
しかもメールのリンクは、画面に見えている文字と、実際に開く先を別々に設定できます。本文に「amazon.co.jp」と正しく書いてあっても、押すと別のサイトへ飛ぶ、ということが普通にできてしまいます。
また、URLに鍵マークが表示されている、HTTPSで通信している、というだけでは本物とは言えません。偽サイトでも鍵マークは付けられます。
外国の文字を使わない「そっくりさん」のほうが、実は身近です
キリル文字を使った手口は、ブラウザ側の対策が進んでいます。一方で、普通の英数字だけで作った「似ているドメイン」は、正しい文字しか使っていないので、ブラウザが警告することはありません。
| 手口 | 例(説明用) | どこが違うか |
|---|---|---|
| 似た文字に置き換える | arnazon.co.jp | 「m」が「r」と「n」の2文字になっている |
| 数字や大文字にすり替える | amaz0n.co.jp | 「o」(オー)が「0」(ゼロ)になっている |
| 本物の名前に言葉を足す | amazon-support-jp.com | 本物の名前は入っているが、まったく別のドメイン |
※表の例は仕組みを説明するための文字列で、実在のサイトを指すものではありません。
スマートフォンの小さな画面や、老眼鏡を外しているときに見分けるのは、まず無理です。「よく見れば分かる」を前提にした対策は、長続きしません。
Amazonを装うフィッシングは、報告全体の約4分の1を占めています
フィッシング対策協議会の2026年8月の報告によると、同月のフィッシング報告は82,338件。そのうち約26.1%がAmazonをかたるものでした(割合は減少傾向とされています)。
もちろん、これらすべてがホモグラフ攻撃というわけではありません。件名は、たとえば次のようなものです。
- Amazonのお支払い方法を更新してください
- ご注文の商品について確認が必要です
- アカウントの不審な利用を検知しました
- 返金手続きを完了するためにご確認ください
実際にAmazonを使っている方ほど「確認しないと」と思ってしまう内容です。
迷惑メールフィルターをすり抜ける工夫も確認されています
同じ報告では、目に見えない特殊な文字を単語の間に埋め込んで、迷惑メールフィルターを回避しようとするメールも確認されています。表示すると普通の体裁に見えるのが厄介なところです。
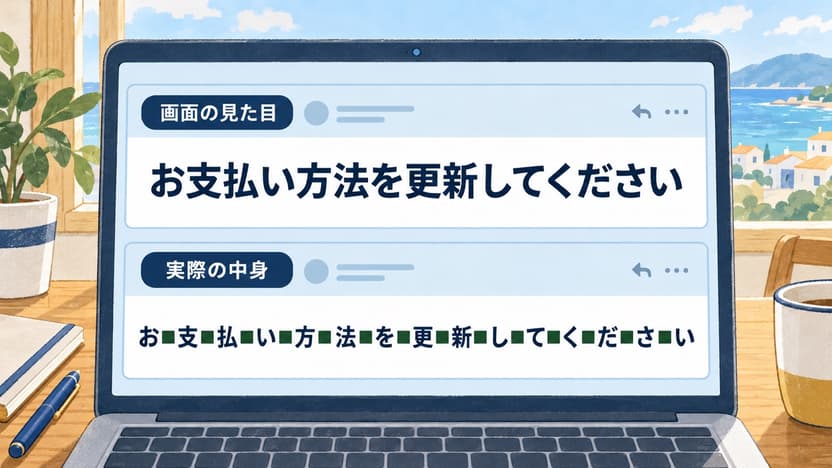
これはホモグラフ攻撃とは別の手法ですが、「文字の仕組みを悪用する」という点では同じです。企業のロゴやデザインをまねたメールも多く、生成AIで自然な日本語も簡単に作れます。「文章がおかしくないから本物」「迷惑メールフォルダに入っていないから安全」とは言えないのが今の状況です。
対策は「見分ける」より「メールのリンクから入らない」が確実です
ここまで読むと、「もう何を信じればいいの?」と感じるかもしれません。でも、すべての偽メールを見抜けるようになる必要はありません。大切なのは、本物かどうかを見分けることに頼らない行動を、習慣にすることです。
1. メールのリンクからはログインしない
一番おすすめしたい対策です。「支払い方法を更新してください」というメールが届いても、メールのボタンは押さずに、いつも使っているAmazonの公式アプリを自分で開いて確認します。パソコンなら、あらかじめ登録しておいたブックマークから開きます。
これなら、メールが本物でも偽物でも、やることは同じです。URLが本物に見えるかどうかを判断する必要がなくなります。
メールのURLを見比べるより、公式アプリを自分で開くほうがずっと楽で確実です。本物のお知らせなら、アプリの中にも同じ案内が出ています。
2. Amazonの「メッセージセンター」で確かめる
Amazonには、公式サイトやアプリから見られる「メッセージセンター」があります。注文やアカウントに関する案内の多くは、ここでも確認できます。メールが気になったら、自分でAmazonを開いてここを見てください。
ただし、一部のメールはメッセージセンターの対象外です。表示されていないことだけで、偽物と決めつけることはできません。
3. パスワードを使い回さない
万が一、偽サイトにパスワードを入力してしまっても、ほかのサービスで同じパスワードを使っていなければ、被害はそこで止まります。
サービスごとに違うパスワードにし、覚えきれない分はパスワードマネージャーに任せましょう。使えるサービスでは、パスキーや多要素認証(ログイン時の確認コードなど)も設定しておくと安心です。
4. 急がせるメールほど、その場で操作しない
「本日中に手続きしてください」「アカウントが停止されます」——こうした焦らせる言葉は、フィッシングでよく使われます。本当に対応が必要な案内もあるからこそ、メールの指示にすぐ従うのではなく、公式アプリやブックマークから事実を確かめてください。
事業者の方へ。お店や会社のアカウントでも、同じことが起きます
ここまでは個人のAmazonの話でしたが、お店や会社を営んでいる方は、もう2つ気にしておきたいことがあります。
仕事のアカウントも同じ手口で狙われます
そっくりなURLで誘導されるのは、Amazonだけではありません。仕事で使う次のようなサービスも、同じ手口の対象になります。
- 仕事用のメール(Microsoft 365、Googleのアカウントなど)
- ドメインやレンタルサーバーの管理画面
- ネットバンキング、仕入れや備品の購入に使う通販サイト
ここで入力した情報が盗まれると、被害は個人の買い物では済みません。お客様とのメールのやりとりや、ホームページそのものに影響することがあります。
従業員の方やご家族と一緒に仕事をしているなら、「メールのリンクからはログインしない。必ずブックマークか公式アプリから入る」という1行だけ、共有しておいてください。細かい手口を教えるより、ずっと効果があります。
自社の名前をかたられたら、まずお客様への案内を出します
ホームページとドメインを持っていると、自社がまねされる側になることもあります。お客様から「御社から変なメールが届いた」と連絡が来たら、次の順で動くと落ち着いて対応できます。
- 届いたメールの差出人アドレスと、リンク先のアドレスを、お客様にリンクを押さずに教えてもらう
- ホームページの「お知らせ」に、自社の正しいドメインと「このようなメールは送っていません」という案内を載せる
- 偽メールやサイトのアドレスを、フィッシング対策協議会の報告窓口へ知らせる
似たドメインをすべて先に買い押さえておく、というのは現実的ではありません。それよりも、自社の正しいドメインをホームページや名刺ではっきり示しておくほうが、お客様は迷わずに済みます。ドメインの管理そのものが不安な場合は、独自ドメインの選び方と管理の記事も参考にしてください。
また、自社のドメインそのものを名乗った偽メールを届きにくくする設定(SPF・DKIM・DMARCと呼ばれるもの)もあります。設定されているか分からない場合は、お気軽にご相談ください。
もし偽サイトに情報を入力してしまったら?早めに動けば被害は小さくできます
リンクを開いてしまっただけで、必ず被害が出るわけではありません。大切なのは、そのあとの対応です。
- IDやパスワードを入力した:メールのリンクは使わず、公式アプリやブックマークからパスワードを変更する。同じパスワードを使っているほかのサービスも変更する
- クレジットカード情報を入力した:すぐにカード会社へ連絡する
- 会社のメールや業務用アカウントで操作した:管理者や保守担当者に早めに伝える
隠してしまうより、早く相談したほうが被害を小さくできます。ホームページやメールまわりで心配なことがあれば、不具合・トラブルのご相談からご連絡ください。
【まとめ】見抜こうとするより「リンクから入らない」習慣を
ホモグラフ攻撃は、普段当たり前に使っている「文字の見た目」を悪用する手口です。最初の実験で違いに気づけなかったとしても、注意力が足りないわけではありません。見た目がほとんど同じ文字を、人間が毎回正確に見分けるのは現実的ではないからです。
- ブラウザのアドレスバーはある程度守ってくれるが、メールの本文やボタンの見た目は守られない
- 外国の文字を使わない「似たドメイン」は、ブラウザも警告しない
- だから、メールのリンクを使わず、公式アプリやブックマークから確認する
手口はこれからも変わっていきます。細かい手口をすべて覚えるより、まずはこの1つの習慣を、ご自分と一緒に働く方の間で身につけておくことをおすすめします。
参考資料
この記事は2026年10月15日時点で公開されている情報をもとに作成しています。件数は公表されている集計値で、今後更新されます。
Service
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検リストで、いまの状態からお確かめいただけます。