「また個人情報が漏れたの?」
2026年10月、国内企業による不正アクセスや情報漏えいの発表が相次いでいます。
ソースネクスト、エムスリー、GMOリサーチ&AI。そして、ホームページ制作サービスのStudioでも、利用者の情報が外部に流出した可能性があると発表されました。
これだけ続くと、さすがに不安になります。大企業でさえ守れないなら、一体どこを信用すればいいのでしょうか。
「ちゃんと管理してくれよ」。そう思う気持ちは、よくわかります。
私自身、ホームページの制作や管理を行っている立場ですが、一人のインターネット利用者でもあります。自分の個人情報が漏れたと聞けば、当然腹が立ちます。
ただ、その一方で、不正アクセスを受けた企業も犯罪の被害者なんですよね。ここが難しいところです。
今回は、なぜセキュリティ対策をしていても不正アクセスが起きるのか、AIの進化はどこまで関係しているのか、そして私たちはこれからどうインターネットを利用すべきなのかを考えてみます。
なぜ不正アクセスを100%防ぐことはできないのか?
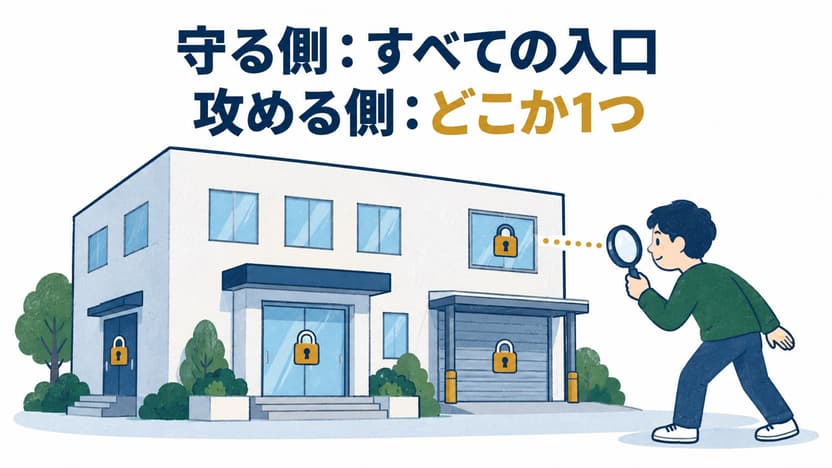
守る側は「すべての入口」、攻める側は「どこか1つ」
例えば、あなたが大きな商業ビルの警備を任されたとします。
正面玄関、裏口、搬入口、地下駐車場。ビルにはたくさんの出入り口があり、警備する側は、そのすべてを管理しなければなりません。
ところが、侵入しようとする人は、全部の出入り口を突破する必要はありません。どこか一つでも入れる場所を見つければ、建物の中へ入り込むチャンスが生まれます。
実は、インターネットのセキュリティにも、これと似た構造があります。
企業にはサーバー、従業員のパソコン、管理画面、外部サービスとの連携、顧客情報を管理するデータベースなど、数多くの守るべき場所があります。一方、攻撃者はその中から、古いソフトウェアに残された欠陥、誤って公開された管理画面、盗まれたログイン情報といった突破できる弱点を探します。
侵入されたら終わり、ではない。だから「多層防御」がある
ただし、侵入されたらすべて終わりというわけではありません。ビルの玄関を突破されても、その先の金庫室まで開けられるとは限りません。
システムも同様です。管理者の権限を制限したり、重要な情報を別の場所に保管したり、異常なアクセスを監視したりすることで、侵入後の被害を食い止められる可能性があります。これを「多層防御」と呼びます。
それでも、複雑なシステムのすべてを、常に欠陥のない状態に保つことは現実的ではありません。昨日まで知られていなかった弱点が、今日発見されることもあります。
だから、十分な対策はできても、絶対に安全だと保証することはできないんです。
セキュリティ対策はしていて当然。それでも大企業で被害が起きる理由
「大企業には専門家がいるんだから、防げるんじゃないの?」そう思う方もいるでしょう。
確かに、専門家がいて、十分な予算をかけられる企業は、対策を充実させやすいと考えられます。それでも、システムはどんどん複雑になっています。
例えば、ネット通販サイト。私たちに見えるのは商品一覧やカート、購入ボタンくらいです。しかし裏側では、会員管理、在庫管理、決済、配送、ポイント、メール配信など、多くのシステムが動いています。他社のサービスと連携していることも珍しくありません。
システムが複雑になるほど、安全性の確認が必要な部分も増えます。一つの企業が、すべてを自社だけで管理しているとは限らないのです。
だからといって「どうせ防げないなら対策しても無駄」とはなりません。玄関の鍵を壊せる泥棒が存在するからといって、鍵をかけずに外出する人はいませんよね。
完璧ではないからこそ、攻撃を受けにくくする対策と、被害を抑える対策の両方が必要になります。
2026年10月、AIを利用した攻撃も確認された
最近の不正アクセスについて、AIの影響を心配する方もいると思います。
2026年10月15日、JPCERT/CC(国内のセキュリティ事案の調整窓口)は、国内で相次ぐ不正アクセス事案の攻撃手法に関する調査結果を公表しました。その中で、攻撃者がAIを利用して、既知の脆弱性のスキャンやAPI経由での攻撃などを実施していたことが確認されています(JPCERT/CC Eyes)。
APIとは、アプリとサーバーが情報をやり取りする「窓口」
例えば、スマートフォンのアプリで会員情報を表示するとき、裏側ではサーバーに情報を問い合わせていることがあります。この窓口の仕組みに問題があると、本来アクセスできないはずの情報が取得される危険があります。
さらに10月13日には、情報通信研究機構(NICT)も、公開されているスマートフォンアプリを解析して、その接続先のサーバーを攻撃する手法が、相次ぐ情報漏えいの原因の一つだとして注意を呼びかけました(NICTの注意喚起)。
AIは「新しい弱点」を作ったのではなく、弱点を見つけやすくした
ここで重要なのは、もともと存在していた弱点が、AIによって発見・悪用されやすくなる可能性があることです。
これまでにも自動化された攻撃は存在していました。AIが登場して初めて不正アクセスが可能になったわけではありません。ただ、プログラムの解析や調査の一部を効率化できれば、攻撃者の負担は小さくなります。
その一方で、AIは防御する側の調査や監視にも利用できます。
AIがすべてのセキュリティを無力化するわけではありませんが、攻撃と防御の双方を変化させていることは確かです。
Studioも不正アクセス。SaaSなら安全とは限らない
ホームページを作る方法には、WordPressのほか、StudioなどのSaaS型サービスがあります。SaaSとは、インターネット経由でソフトウェアを利用するサービスのことです。利用者がサーバーを直接管理する必要がなく、運用をサービス提供会社に任せられるのが特徴です。
そのため、WordPressより管理が楽だと感じる方もいるでしょう。実際、自分で更新する部分が少ないのはメリットです。しかし、だからといってセキュリティのリスクがなくなるわけではありません。
2026年10月16日のStudioの発表で分かっていること
Studioは2026年10月16日、Studioの一部機能の脆弱性を悪用した、クラウド環境への不正アクセスにより、お客様の情報が外部に流出した可能性があると発表しました(Studioのお知らせ(第一報))。
- 対象には、アカウント情報のほか、サイトのフォームに送信された内容や、外部サービス連携用のAPIキーなどの認証情報も含まれています
- 暗号化して保存していた情報も、復号に必要な鍵が同じ不正アクセスで読み出されたため、内容を知られた可能性があると説明されています
- 実際に第三者に取得された事実は確認できていないものの、取得されたものとみなして対応を進めているとのことです
利用者がサーバー管理を任せられても、サービス提供側で問題が起きれば、利用者自身にも影響が及ぶ可能性がある。考えさせられる事例です。
Studioでホームページを作っている方へ
お知らせでは、すべての利用者に次の対応が求められています。まだの方は確認してください。
- メールアドレスとパスワードでログインしている場合は、Studioのパスワードを変更する(同じパスワードを他のサービスでも使っていれば、そちらも変更する)
- 発行済みのライブプレビューのURLを削除する
- Studioを装ったフィッシングに注意する(Studioがパスワードや認証情報をメールや電話で尋ねることはないとされています)
APIキーの切り替えやフォーム送信内容の確認が必要なプロジェクトには、個別にメールで案内が届きます。迷惑メールのフォルダも含めて確認してみてください。
WordPressも、レンタルサーバーが安全でなければ守りきれない
では、WordPressなら安心なのでしょうか。こちらも、残念ながら絶対とは言えません。
WordPress本体やプラグインを更新し、管理画面を保護し、多要素認証を導入することは大切です。ただし、WordPressを置いているレンタルサーバー側で問題が起きる可能性もあります。サーバーの管理基盤や認証情報が侵害されれば、利用者のホームページやデータに影響が及ぶ場合があります。
もちろん、サーバー会社が不正アクセスを受けたからといって、そこを利用するすべてのサイトの情報が漏れるわけではありません。被害が及ぶ範囲は、システムの構成やアクセス権限などによって変わります。
ここで考えたいのは、WordPressとSaaSのどちらが危険なのか、という単純な話ではないことです。WordPressでは、サイト運営者自身が管理すべき部分が比較的多くあります。SaaSでは、サービス提供会社に任せる部分が増えます。
違うのは、誰が何を管理するのかという点であって、リスクが存在するかどうかではないんです。どちらの方法でも、適切なサービス選びと継続的な管理が必要です。
「WordPressとStudio、結局どっちが安全なの?」と聞かれることがあります。答えは「どちらにもリスクはあり、自分が管理する範囲が違う」です。自分の側で何を見ておけばいいかを知っておくことが、いちばんの備えになります。
実は「保存しないこと」も立派なセキュリティ対策
ここまで不正アクセスを防ぐ話をしてきましたが、もう一つ考えてほしいことがあります。それは、個人情報を必要以上に保存しないことです。
GMOリサーチ&AIのアンケートサイト「infoQ」の事案では、外部に持ち出された記録の中に、退会から2か月以上が経ち、個人情報をすでに削除していた会員の記録が含まれていました。その記録には個人情報が含まれていなかったと公表されています(GMOリサーチ&AIのお知らせ(第2報))。
つまり、侵入自体は防げなかったとしても、事前に個人情報が削除されていたことで、その記録から個人情報が漏れることはなかったわけです。これは非常に重要だと思います。
どれほど頑丈な金庫を作っても、中に大切なものを大量に入れていれば、破られたときの損害は大きくなります。そもそも、必要のないものまで金庫に入れておく必要があるでしょうか。
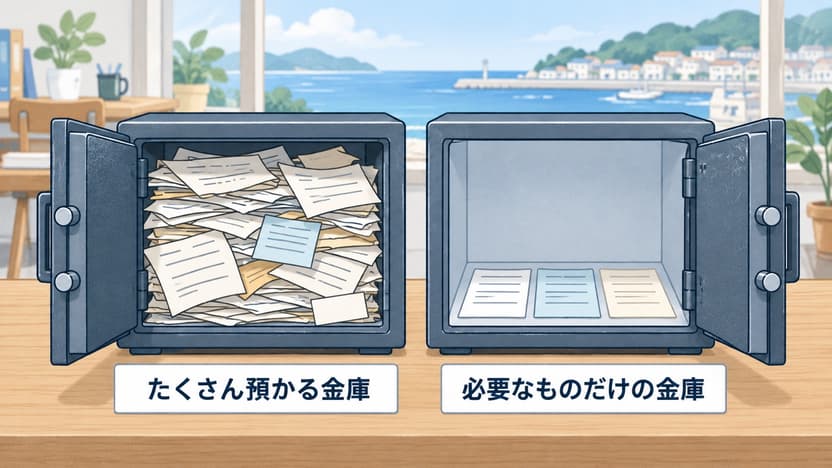
もちろん、法律上保存が必要な情報や、業務に必要な情報まで削除してはいけません。しかし、何のために保存しているのかわからない顧客情報を、何年も残し続けることにはリスクがあります。
侵入を防ぐ対策だけでなく、侵入されても盗まれる情報を減らす対策が必要なんです。
利用者としても、むやみに会員登録しないことを考えたい
企業側だけでなく、利用者の立場でも考え方を変える必要があると思います。
例えば、一度だけ買い物をするネットショップ。会員登録が必須なら仕方ありませんが、ゲスト購入ができるなら、わざわざアカウントを作らなくてもよいかもしれません。
- 数年前に登録して、それ以来一度も使っていないサービスはありませんか?
- 住所、生年月日、電話番号などを、必要がないのに登録していませんか?
もちろん、会員登録自体が危険というわけではありません。購入履歴を確認できたり、配送状況を管理できたりするメリットもあります。でも、便利だからといって、何でも登録しておけばよいとも限りません。そのサービスを使い続ける必要があるか、預ける個人情報がどれくらいあるかも考えたいところです。
使っていないサービスを退会することにも意味があります。ただし、退会すればすべての情報が即座に完全削除されるとは限りません。事業者には法令上の保存義務がある場合もあり、バックアップなどに一定期間情報が残ることもあります。個人情報の削除方針を確認しておくことが大切です。
中小企業のホームページでも、お問い合わせフォームの保存先を確かめる
同じことは、中小企業のホームページにも言えます。例えば、会社のホームページに設置しているお問い合わせフォーム。お客様から届いた氏名、電話番号、メールアドレス、お問い合わせ内容が、WordPressのデータベースに保存される設定になっていませんか?
WordPress本体の標準機能だけで、すべての問い合わせ内容が自動保存されるわけではありません。しかし、利用するフォームプラグインや設定によっては、サーバー側にデータが残ることがあります。メールで受信しただけでなく、データベースにも保存されているかもしれません。さらに、自動バックアップにも同じ情報が含まれている可能性があります。
もし何年分もの問い合わせ内容が蓄積されていたら、万が一の侵入時に、まとめて情報が取得されるリスクがあります。だから、まず確認したいのは次のようなことです。
- お問い合わせ内容は、どこに保存されているか
- 業務上必要な情報だけを取得しているか
- 保存する期間を決めているか
- 不要になった情報を適切に削除できるか
- 管理画面にアクセスできる担当者は必要最小限か
- バックアップや外部連携先にも情報が残っていないか
情報を残しておく必要がある場合もあります。その場合は、保存の目的を明確にし、アクセス制限や暗号化、保存期間の設定などを行うことが重要です。データベースから削除しても、メールやバックアップに残っていれば、それらの管理も必要になります。
フォームのデータがどこに残っているかは、作った人に聞かないと分からないことも多いです。分からなくても恥ずかしいことではありません。まずは「どこに保存されていますか?」と聞くところから始めてみてください。
企業は被害者。でも、利用者に対する責任は残る
ここで最初の話に戻ります。
情報漏えいのニュースを見て「ふざけるな」と思う利用者の気持ちは理解できます。一方、企業側も不正アクセスという犯罪の被害者です。懸命に対策していた担当者が、ある日突然、重大なインシデントへの対応に追われることもあるでしょう。
だから、不正アクセスを受けたという事実だけで、その企業が怠慢だったと決めつけることはできません。
でも、企業には預かった情報を適切に管理する責任があります。必要な対策を怠っていたなら、その責任を問われることもあります。そして事故が発生した場合には、何が起きたのか、どの情報が対象なのか、利用者はどう対応すればよいのかを、可能な限り正確に伝える必要があります。
犯罪を行った攻撃者の責任と、情報を管理する企業の責任は、分けて考える必要があるのです。
【まとめ】これからのセキュリティは「信頼しない」ではなく「過信しない」
ここまで読むと、インターネットを使うのが怖くなるかもしれません。
しかし、私はネット通販やSaaSを使うのをやめるべきだとは考えていません。大切なのは、これまで当たり前のように考えていた「大企業だから安全」「有名サービスだから安心」という感覚を、少し見直すことだと思います。
リスクがゼロになることはありません。これは、AIが登場する前から変わらない事実です。そして、完璧なセキュリティが存在しないことは、何も対策しなくていいという意味ではありません。
- 企業は、侵入を防ぎ、侵入後の被害を抑え、不要な情報を持たない工夫をする
- 利用者は、必要以上に情報を預けず、使っていないアカウントを整理し、パスキーなどの安全な認証方法を利用する
もちろん、こうしたことをすべて実践しても、企業側で情報が漏れる可能性は残ります。だから利用者の自己責任だけで片付けてはいけません。それでも、私たち自身で減らせるリスクはあります。
「絶対に安全なサービスを探す」のではなく、「リスクがあることを理解して、安全に使う工夫を続ける」。これからのインターネットとの付き合い方には、そんな考え方が必要なのではないでしょうか。
千葉ホームページ相談室では、ホームページの制作だけでなく、WordPressの保守管理や運用についてもご相談を承っています。特に、お問い合わせフォームの保存設定や、不要なプラグイン・管理アカウントの確認など、日々の運用で見直せる部分は少なくありません。「今のホームページがどのように管理されているかわからない」という方は、ホームページ診断で、まず現状を確認するところから始めてみてください。
はじめてのご相談は無料です。ホームページの無料相談をする/まずは自分で点検してみる
参考資料
この記事は2026年10月16日時点で公開されている情報をもとに作成しています。各社の調査は続いており、続報で内容が変わることがあります。
- 不正アクセスによる情報流出に関するお詫びとお願い(第一報)(Studio、2026年10月16日)
- 連続不正アクセス事案の攻撃手法に関する調査(JPCERT/CC Eyes、2026年10月15日)
- 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(NICT、2026年10月13日)
- アンケートサイト「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)(GMOリサーチ&AI、2026年10月14日)
- 当社サイトへの不正アクセスによるお客様情報流出のお詫びとお知らせ(ソースネクスト、2026年10月15日)
- 不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(エムスリー、2026年10月15日)
Service
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検リストで、いまの状態からお確かめいただけます。