※本記事はプロモーション(広告)を含みます。
2026年10月27日14時55分時点(GMOの第11報)の情報です。新しい発表があれば追記します。
GMOインターネットの「お名前.com デスクトップクラウド」が不正アクセスを受け、顧客情報が持ち出されました。10月27日の正午には、攻撃者とみられる者が「被害者 第1号」と題した個人名のページを公開。GMOは、そのページを開いた人の情報も攻撃者に取られていることを確認したと警告しています。
「FXはやっていないから関係ない」と思った方にこそ、読んでほしい話です。今回盗まれたのはパスワードを保存していた場所でした。ブラウザにパスワードを覚えさせている私たちの使い方と、形はそう変わりません。
この記事では、分かっている事実を短く整理したうえで、一般の方が今日やることと、ホームページを持つ事業者が見直すことをまとめます。
【まとめ】10月27日14時55分時点で分かっていること
- 対象は「お名前.com デスクトップクラウド」(FXの自動売買に使う、クラウド上のパソコン)。保存されていた取引口座のログイン情報などが盗まれ、不正な取引も起きた
- GMOは10月24日、顧客情報の外部への持ち出しを確認。利用者全員への5,000円の見舞金と、不正取引の損失の補償を決めた
- 27日正午、攻撃者が個人名を掲げたページを公開。中身が本物かどうかは確認中
- そのページを開いた人の情報も攻撃者に取られるとGMOが確認。見ない・広めない。開いてしまったらウイルス対策ソフトで全体を検査
- お名前.comのドメインやレンタルサーバー、ConoHaなど他のサービスは、影響があるとも無いとも発表されていない
何が起きたのか?→ クラウド保存のパスワードが盗まれ口座が勝手に動かされた
お名前.com デスクトップクラウドは、インターネットの向こう側にある「借りたパソコン」です。FXの自動売買ソフトを24時間動かすために使われ、利用者はそこに取引口座のIDとパスワードを保存していました。そこに不正なプログラムが置かれ、ログイン情報が盗まれて、不正な取引に使われたとみられています。
| 日付 | 起きたこと |
|---|---|
| 10月20日 | 一部のサーバーで不正なプログラムを見つける |
| 10月21日 | 全サーバーを停止。攻撃者とみられる者から脅迫メールが届く |
| 10月24日 | 顧客情報の外部への持ち出しを確認。見舞金と損失の補償を発表 |
| 10月27日 正午 | 攻撃者とみられる者が、個人名を掲げたページを公開 |
| 10月27日 14時55分 | そのページを開いた人の情報が攻撃者に取られていることを確認と発表(第11報) |
出典:GMOインターネット 第4報/第8報/第10報/第11報
複数のFX会社も、一部の口座で不正なログインや取引を確認したと発表しています。
ニュースで見る26,739件は「影響の可能性があるサーバーの数」で、流出した人数ではありません。持ち出された情報の種類と件数は、まだ公表されていません。
お名前.comのドメインやConoHaは? 影響があるとも無いとも発表されていません
GMOの発表は、対象を「デスクトップクラウド」とだけ書いています。同じGMOインターネットが運営するお名前.comのドメイン・レンタルサーバーやConoHaについては、影響があるとも無いとも書かれていません。侵入経路もまだ公表されていません。「同じ会社だから危ない」とは言えませんが、「まったく関係ない」と言い切れる材料もありません。
預けている方は、慌てず、次の4つだけ今日のうちに確かめておいてください。
- 管理画面(お名前.com Navi・ConoHaのコントロールパネル)のパスワードを変え、他のサービスと同じものを使っていないか確かめる
- 二段階認証(パスワードのほかに、スマホに届く番号なども求める仕組み)を設定する
- ログインの履歴に、心当たりのない日時や場所がないか見る
- お名前.comやConoHaを名乗るメールのリンクからはログインしない。管理画面は自分のブックマークから開く
公開されたページは開かない。開いた人の情報も攻撃者に取られる
攻撃者とみられる者は、取得したとする個人情報を毎日正午に順次公開し、本人の知人にも広めると予告しています(共同通信/セキュリティ対策Lab)。掲げられた名前が本物かどうかは確認されておらず、GMOも事実と違う内容が含まれるおそれがあるとしています。そのうえでGMOは、こう呼びかけています。
公開された情報と称するものには、アクセスしたり、拡散したりしないでください。当該サイトにアクセスした方の情報は、攻撃者に取得されていることを確認しています。
GMOインターネット 第11報(2026年10月27日14時55分時点)
のぞいただけのつもりでも、のぞいた側の情報が渡ります。すでに開いてしまった方は、ウイルス対策ソフトでパソコンやスマホ全体を検査(フルスキャン)してください。Windows標準のMicrosoft Defenderでもできます。
リンクの共有や、画面の写真の転載もやめましょう。見る人・広める人が増えるほど、名前を出された人は追い詰められます。GMOは悪質な拡散者に対して、刑事告訴などの法的な措置も準備しているとしています。なお、自分の情報が含まれていれば、GMOから個別に連絡が来ます。自分で確かめに行く必要はありません。
気になって検索したくなる気持ちは分かりますが
開いた時点で自分の情報も相手に渡りますし、見に行く人が増えるほど、名前を出された人は追い詰められます。
ここは「見ない」が正解です。
FXをしていなくても他人事ではない。狙われたのは「パスワードの置き場所」
FXもしていないし、お名前.comも使っていません。
正直、自分には関係ないニュースだと思っていました。
そう思う方がほとんどだと思います。
でも、盗まれたのは「パスワードを保存していた場所」でした。ブラウザにパスワードを覚えさせている人なら、同じ形の話です。
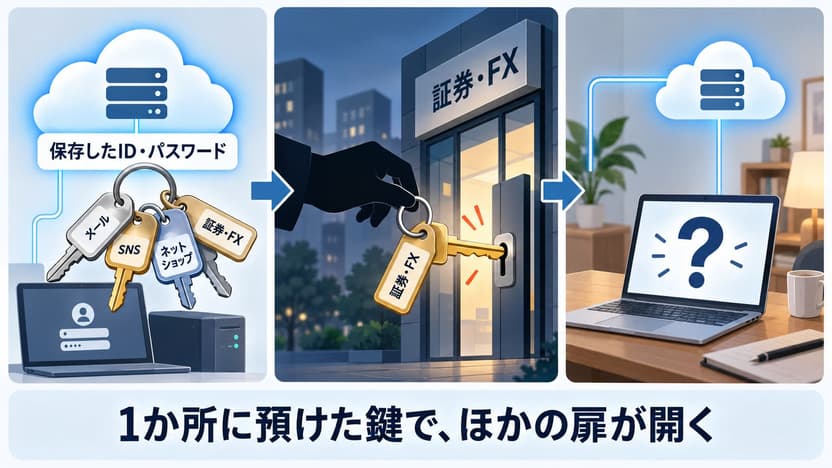
FX会社のシステムが破られたとは発表されていません。口座を動かすのに使われたのは、クラウドに保存してあったログイン情報です。合鍵をまとめたキーケースごと盗まれたようなもので、金融機関の鍵がいくら丈夫でも、合鍵を持った人は玄関から入れます。
私たちも、ブラウザやスマホにパスワードを覚えさせています。そこが破られたら、何の扉が開くでしょうか。
さらにGMOは、クラウドにつないでいた利用者の手元のパソコンまで預かって調べ、27日の正午には電源を落としてケーブルを抜くよう呼びかけました。第9報の時点では、調べ終えた端末からウイルスは見つかっていません。それでも、「クラウドの中の話」が「机の上のパソコンの話」になったのです。
そして、こうした事件の後には便乗した詐欺がよく出てきます。「お名前.comからのお知らせ」「補償の手続き」「被害金を取り戻します」。こうした連絡は、FXをしていない人にも届き得ます。
一般のネット利用者が今日やること。まず「保存したパスワード」から
全部を一度にやる必要はありません。
以下を順に、できるところまで進めてください。
1. 保存したパスワードを見て、使い回しをやめる
ChromeやSafari、iPhoneの「パスワード」アプリには、使い回しや漏えいを知らせる画面があります。メール・ネットバンク・通販から順に別のパスワードへ変え、二段階認証やパスキー(指紋や顔でログインする仕組み)を設定しましょう。メールは、他のサービスのパスワードを再設定するときの受け口なので最優先です。
2. 使っていないネットサービスを退会する
一度だけ使った通販サイトにも、氏名・住所・電話番号は残っています。メールの受信箱で「会員登録」と検索すると、思った以上に出てきます。
IPA(情報処理推進機構)も、使わなくなったアカウントは削除するよう勧めています(IPA)。
3. 「お知らせ」「補償」をうたうメールのリンクは開かない
確認は、自分のブックマークか公式アプリから。GMOは、パスワードや認証コードを尋ねることはないと明言しています。尋ねてきた時点で偽物です。
4. パソコンとスマホを最新にして、バックアップを取る
OS・ブラウザ・アプリを更新し、WindowsのMicrosoft Defender、MacのXProtectといった標準の保護機能が有効か確かめます。大事なファイルは、外付けのドライブやクラウドにもう1つ置いておきましょう。
5. 漏れたことに早く気づく仕組みを持つ
漏えいの知らせは、会社が気づいて発表したときにしか届きません。
今回も、利用者の問い合わせ(19日)から最初の発表(21日)まで2日ありました。
パスワードの漏えいは、(1)で開いた画面が無料で知らせてくれます。
メールアドレスや免許証番号など、それ以外の情報まで見張りたいなら、セキュリティソフトのダークウェブモニタリング(盗まれた情報が出回る場所を見張り、見つかったら知らせる機能)が使えます。
当方はノートン 360 デラックスを使っています(広告のリンクです)。ダークウェブモニタリングはデラックス以上のプランにあり、3台まで使え、VPNやクラウドバックアップも付いています。自動更新の契約なので、更新のときの金額は事前に確かめてください。
なお、ウイルスを防ぐ力だけなら標準の機能も十分です。
第三者の検査機関AV-TESTの2026年7〜8月の試験(Windows 11)では、ノートン 360 が18点満点、Microsoft Defenderも17.5点で、どちらも最高評価の「TOP PRODUCT」でした(AV-TEST)。
有料ソフトの価値は、ダークウェブ見張りやVPNやバックアップなど「ウイルス以外」の部分にあったりします。
正直に言うと、以前勧誘の印象が良くなくてノートンは敬遠していました。
今は、漏れたことに早く気づくための見張りの機能があるので使っています
※ウイルス対策だけなら、標準の機能でもきちんと設定されていれば十分と思っています。
デスクトップクラウドを使っていた方は、公式の手順を最優先に
別の安全な端末から、公式サイトを通して、次のことを行ってください(GMO第6報)。メールやSMSのリンクは使わないでください。
- 取引先のマイページか窓口で、すべての端末のログイン状態を切断する
- FX・証券・メール・Googleなどのパスワードを変える
- 二段階認証を設定する
- 心当たりのない連携アプリ・転送設定・拡張機能・登録端末を削除する
補償は、利用者全員への一律5,000円(10月30日までにメールで案内)と、不正取引で実際に出た損失です。情報を公開された人への追加の対応も検討が始まっています。
窓口は電話(土日祝も24時間)と、お名前.comの問い合わせフォームです。番号は、届いたメールではなく公式サイトで確かめてからかけてください。
ホームページを持つ事業者へ。「持っていない情報は、流出しない」
あなたのホームページも、お客様が個人情報を預ける先の一つです。守りを固めるのと同じくらい、そもそも預かる情報を減らすことが大切です。
うちはお問い合わせフォームがあるだけの小さなサイトです。
個人情報なんて、ほとんど持っていないと思うんですが……
フォームの中身が、サイトの中にも、メールの受信箱にも、何年分も残っていることがよくあります。
「持っていないつもり」がいちばん危ないので、一度一緒に見てみましょう。
お問い合わせの中身が、どこに何年分残っているか確かめる
フォームから届いた名前や電話番号は、WordPressの中(Flamingoなど、送信内容を保存するプラグイン)、メールの受信箱、外部のフォームサービスの3か所に残っていることがあります。
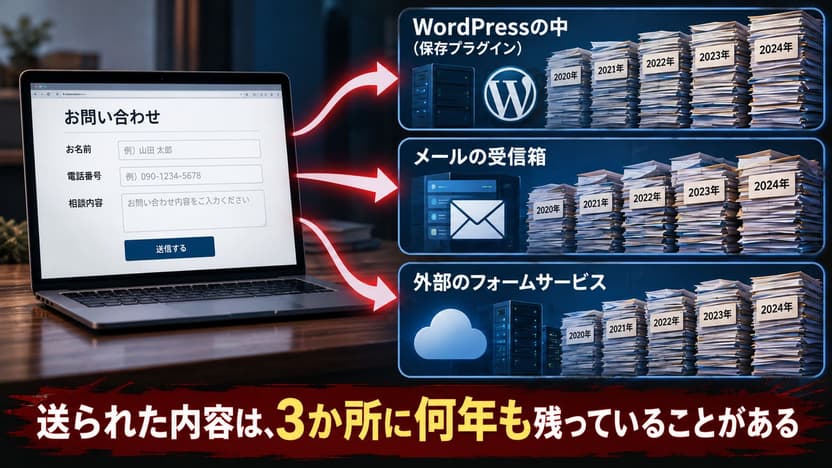
項目は返信に必要なものだけにし、残す期間を決めて古いものは消す。それだけでも、もしものときに漏れる量は大きく減ります。外部のサービスに移しても情報は消えず、置き場所が変わるだけです。
Studioの不正アクセスでは、フォームの送信内容も対象になりました。
「後でやる」の間に破られる。保守契約は事前に結んでおいてください
GMOの熊谷代表はブログで、社内の専門家が事前に改善点を指摘していたのに、優先順位の判断で対応が間に合わなかったと説明しています(アスキー)。小さな会社のホームページでは、指摘してくれる人すらいないことがほとんどです。
当方では、更新や脆弱性への対応を任せていただくには、月額の保守契約を原則として必須とお願いしています。保守契約のないサイトの緊急対応も有償でお受けしますが、順番は保守契約のサイトが先で、多くの場合、保守契約のほうが安く安全です(料金)。
ほとんど更新していないWordPressなら、出来上がったページだけを置く静的サイト化で、WordPressやデータベースを狙った攻撃の入口をなくせます。WordPress本体やプラグインの更新が要らなくなるので、保守の負担も軽くなります。
ただし、「静的サイトにすれば安全」ではありません。なくせるのは、WordPressという入口だけです。ドメインやサーバーの管理画面、お問い合わせフォームのサービス、管理する人のパソコンといった入口は残ります。今回の事件でも、破られたのはホームページではなく、パスワードを預けていたクラウドの側でした。
セキュリティに「リスクゼロ」はありません。できるのは、入口の数を減らし、残った入口を見張り続けることです。そのうえで、保守に入るなら今のうちに、入らないなら静的サイト化を。どちらも選ばずに放っておくのが、いちばん危ない選択です。
サーバーやドメインの会社を替えれば安全、ではありません
乗り換えだけで安全は手に入りません。
大事なのは、何を公開し、何を保存し、誰がどれくらい管理するかです(「任せられる会社」の選び方)。
それでも契約を見直したい場合の例は、エックスサーバーとさくらのレンタルサーバです(広告リンク)。
エックスサーバーは、2026年10月のPHPの重大な脆弱性で、サポートが終わった古いバージョンにも修正を当てたと、時系列つきで公表しました。
さくらは、当方が保守しているサイトで修正が当たっていることを確かめています。ConoHa WINGも対応を公表していますが、今回と同じGMOインターネットのサービスのため、本記事では挙げていません。
自分のサイトに何が残っているか分からない、静的化できるか知りたい、という場合はお問い合わせフォームからご相談ください(フォームにパスワードは書かないでください!)。
よくある質問
お名前.comでドメインを取っているだけですが、影響はありますか?
10月27日14時55分時点で、影響があるとは言われていませんが、逆に無いとも発表されていません。管理画面のパスワード変更・二段階認証・ログイン履歴の確認を今日のうちにしておくと安心です。お名前.comを装った偽メールにも注意してください。
公開されたページを、うっかり開いてしまいました。
GMOは、ウイルス対策ソフトでのフルスキャンを求めています。Windowsなら標準のMicrosoft Defenderでもできます。あわせて大事なサービスのパスワードの使い回しをなくし、二段階認証を設定してください。リンクや画面の写真は人に送らないでください。
FXも投資もしていません。何かやることはありますか?
この事件の直接の対象ではない可能性が高いです。それでも、保存したパスワードの使い回しの確認、使っていない会員登録の整理、便乗した詐欺への注意は、誰にとっても今日やる価値があります。
まとめ→盗まれたのは「鍵の置き場所」。置く鍵と預ける情報を減らす
- 一般の方:公開ページは見ない・広めない。保存したパスワードの使い回しをやめ、使っていない会員登録を消す
- お名前.com・ConoHaを使っている方:管理画面のパスワード変更・二段階認証・ログイン履歴の確認を
- デスクトップクラウドを使っていた方:別の安全な端末から、公式の手順どおりに
- サイト運営者:フォームの中身がどこに残っているか確かめる。保守は今のうちに結ぶか、静的サイト化を
怖がりすぎる必要はありません。ただ、「自分には関係ない」と思ったまま、今日を終えないでください。
参考にした一次情報
- お名前.com:「お名前.com デスクトップクラウド」への不正アクセスについて(2026年10月21日)
- GMOインターネットグループ:不正アクセスに関するお詫びとお知らせ(第2報)
- GMOインターネット:お見舞金のお支払いと不正取引による損失の補償について(第4報)
- GMOインターネット:現在の対応について(第6報)
- GMOインターネット:現在の対応について(第8報)
- GMOインターネット:現在の対応について(第9報)
- GMOインターネット:現在の対応について(第10報)
- GMOインターネット:現在の対応について(第11報)
- GMOインターネット:当社の提供サービスへの不正アクセスに関するお知らせ(適時開示・2026年10月23日)
- IPA:自分の個人情報等が漏えいした際の「対処」と「日頃の対策」(2026年10月26日)
- 共同通信:攻撃者が顧客情報をネットに掲載と関係者(2026年10月27日)
- セキュリティ対策Lab:ハッカーが個人情報の公開開始を宣言(2026年10月27日)
- アスキー:GMO熊谷代表、不正アクセスで謝罪 事前に弱点指摘も防げず(2026年10月26日)
- AV-TEST:Windows 11 向けウイルス対策ソフトの試験(2026年7〜8月)
- piyolog:お名前.com デスクトップクラウドへの不正アクセスについてまとめてみた
Service
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検リストで、いまの状態からお確かめいただけます。