【最終確認更新】2026年10月22日 7時37分(日本時間)
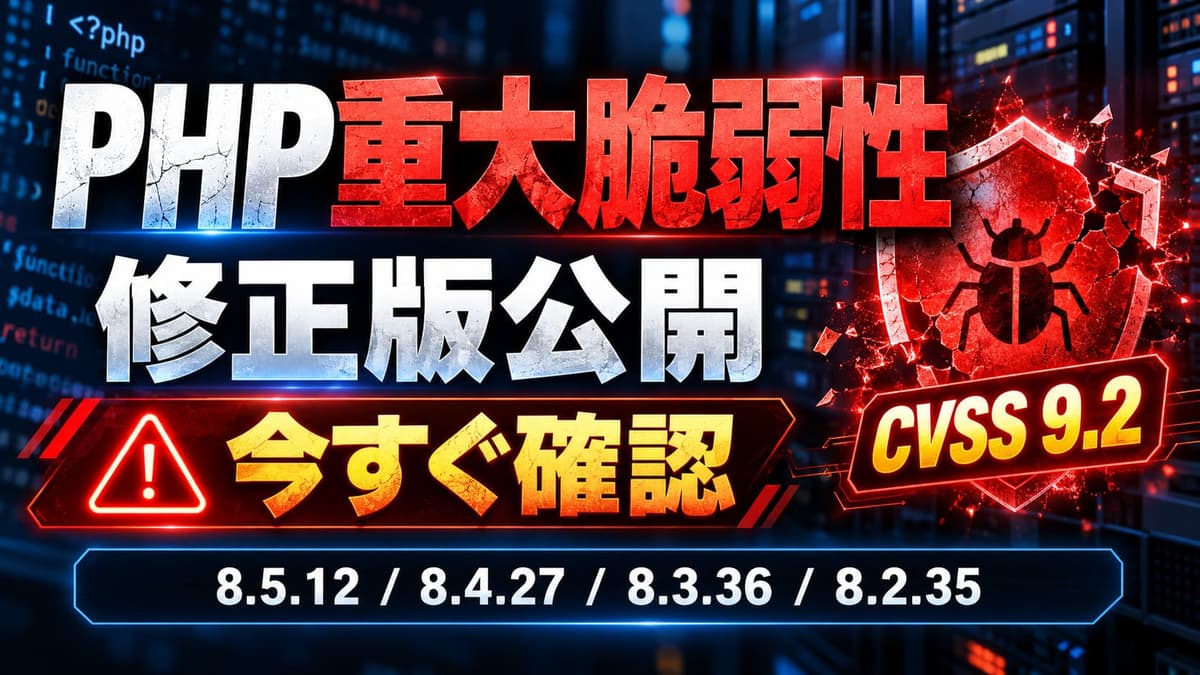
Webサイトの動作に広く使われている「PHP」に、極めて深刻な脆弱性が2件見つかりました。
2件とも深刻度はCVSS v4.0で9.2(Critical)。PHP公式は、ログインなどの認証なしに、外部の第三者がサーバー上で不正なプログラムを実行できる可能性がある(リモートコード実行/RCE)と発表しています。
PHP公式は日本時間10月21日22時半ごろ、予定していた23時より前倒しで修正版を公開し、すべての利用者に今すぐ更新するよう強く呼びかけています。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X— 高市早苗 (@takaichi_sanae) October 21, 2026
高市総理もPHPの脆弱性に対し、Xで呼びかけをしていて、異例です。
WordPressもPHPで動いているため、無関係ではありません。
そして、WordPressの更新ボタンでは直りません。
【随時更新】レンタルサーバー各社のPHP修正版の適用状況(最終確認:10月22日7時37分)
主要なレンタルサーバー各社の公式発表をもとに、PHP修正版の適用状況を次の3つの状態で示しています。
- 修正版適用済み(公式確認):PHPの修正版を適用したと、その会社が公式に発表している
- 対応中・適用予定あり:PHPへの対応を進めている、または適用の予定を公式に発表している
- 未発表・確認できず:PHP修正版の適用について、当方では公式発表を確認できていない
「未発表・確認できず」は「未対応」という意味ではありません。各社が理由を明記しないまま緊急メンテナンスを行っている場合もあります。ご利用中のサーバー会社の公式案内も、あわせて必ず確認してください。
「最終確認」は当方が確認した時刻、各社の「公式発表」はその会社が告知を出した日時です。
- エックスサーバー|状態:修正版適用済み(公式確認)※PHP 8.2〜8.5。旧バージョンは対応中|公式発表:10月22日6時45分|PHP 8.2〜8.5は、対象となるすべてのサーバーへの修正パッチの適用が完了したと発表しました。公式の修正版が出ていない旧バージョンは、一部で修正パッチの準備が整い、検証が済んだものから順に適用を始めています。その他の旧バージョンも対応を続けるとしています。公式サイト・管理画面などは21日16時から停止したままで、機能ごとに点検し、終わったものから順に再開するとしています(サイトの表示とメールは停止中も利用可)。また、使い方によっては管理画面の再開後に利用者にも追加の対策をお願いする場合があり、その際は改めて案内するとしています(公式のお知らせ)
- ロリポップ!|状態:対応中・適用予定あり|公式発表:10月22日3時5分(公式X)|修正版の適用が終わるまでの間にも攻撃を受けるおそれがあるとして、一部のサーバーで運営されているサイトの表示を一時的に停止しています(公式X)。あわせて、PHPの重大な脆弱性への予防措置として、21日から順次、緊急メンテナンスを実施中です。レンタルサーバーでは、ユーザー専用ページ・サービスサイト・おさいぽ!の自動更新・MCP/APIなどが利用できないとしています。どのサーバーが対象か、再開の見込みはまだ書かれていません(公式のお知らせ)
- お名前.com レンタルサーバー|状態:未発表・確認できず|公式発表:10月21日|21日19時〜22日10時に緊急のサーバーメンテナンスを実施中です(ベーシック・RS・AIホームページパックなど)。この間、一時的に接続・利用できない場合があるとしています。告知にPHPの明記はありません(公式のお知らせ)
- ConoHa WING|状態:未発表・確認できず|公式発表:10月21日|21日19時〜22日10時に、ConoHa WINGの一部サーバーで緊急メンテナンスを実施中です。この間、一時的に接続できない場合があり、終了時間は前後する可能性があるとしています。告知にPHPの明記はありません(公式のお知らせ)
- さくらのレンタルサーバ|状態:未発表・確認できず|公式発表:10月21日|21日13時〜22日8時ごろの予定で緊急メンテナンスを実施中です(さくらのVPSは22日18時ごろまで)。告知に理由の記載はありません(公式のお知らせ)
追記の履歴
- 10月21日23時43分 各社の対応状況を追加
- 10月22日0時12分 状態を3つに分けて表示(各社の公式発表に変化なし)
- 10月22日6時19分 ConoHa WINGの緊急メンテナンスの告知を公式ページで確認し、出典を追加(状態は変わらず)
- 10月22日7時28分 エックスサーバーがPHP 8.2〜8.5の修正パッチを全サーバーに適用完了と発表(6時45分)。状態を「修正版適用済み」に変更
- 10月22日7時35分 ロリポップ!の緊急メンテナンスの告知(PHPの脆弱性への予防措置)を公式ページで確認し、状態を「対応中」に変更
- 10月22日7時37分 ロリポップ!が一部サーバーのサイト表示を一時停止したこと(公式X、22日3時5分)を追記
PHPの脆弱性2件は「認証なしで遠隔からプログラムを実行される」恐れ。(修正版は公開済み)
まず事実を整理します。
- 脆弱性⋯CVE-2026-109618/CVE-2026-109619 の2件(どちらもCVSS v4.0で9.2)
- 影響⋯認証なしでのリモートコード実行(RCE)につながる可能性
- 対象⋯Webリクエストを処理しているPHP全般(PHP-FPM、Apacheのmod_php、php-cgi、LiteSpeedなど)
- 修正版⋯PHP 8.5.12/8.4.27/8.3.36/8.2.35(日本時間10月21日22時34分ごろ公開)
PHP公式は、なかでもApacheのmod_phpで動かしている環境の危険度が最も高く、攻撃の手順も実証されているとしています。
つまり、修正版が適用されていないPHPでWordPressを動かしているサイトほぼすべてが対象と考えてください。
また、修正版の公開前から、脆弱性の情報が外部に漏れていたと海外のセキュリティ企業や研究者が指摘しています。攻撃が始まっているとの報告もあります(Sansecの経緯まとめより)。なお、IPA(情報処理推進機構)が21日に出した注意喚起の時点では「IPAが悪用した攻撃を確認しているわけではない」とされていました。
いずれにしても、修正版の適用を急ぐべき状況であることに変わりはありません。
WordPress運営者が今すぐ確認すべき5つのこと
いま確認していただきたいのは、次の5点です。
- 現在、Webサイトで使用しているPHPのバージョン
- 利用中のレンタルサーバー会社からの緊急告知
- PHPの修正版が適用される予定と、利用者側で必要な操作
- WordPress本体・テーマ・プラグインの更新状況
- 正常に復元できるバックアップが存在するか
PHPのバージョンは「サイトヘルス」の「サーバー」で確認できる
WordPressの管理画面の「ツール → サイトヘルス → 情報 → サーバー」で、PHPのバージョンを確認できます。
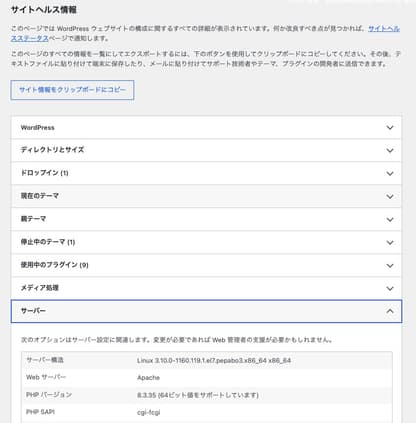
ただし、バージョンを確認できても、それだけで対策が終わったとは判断できません。
WordPressの更新ボタンではPHPの脆弱性は直らない
PHP本体の更新は、多くの場合レンタルサーバー事業者側で行います。
WordPressの更新ボタンを押しても、PHPの脆弱性は修正されません。
PHP公式によると、Linuxディストリビューションや長期サポートの提供事業者には修正が事前に共有されていました。サーバー会社によっては対応が早く進む可能性もありますが、実際に適用されたかどうかは、サーバー会社の公式案内で確かめる必要があります。
特に共用レンタルサーバーをご利用の方は、必ず確認してください。
PHP 8.1以下は公式サポート終了。今回の修正版も8.2以上にしか出ていない
今回の問題とあわせて、古いPHPを使い続けているサイトには特に注意が必要です。
2026年10月21日時点で、PHP公式がサポートしているバージョンは8.2・8.3・8.4・8.5です。
PHP 8.1は2025年12月31日に公式サポートが終了しています。PHP 8.0以前も同様に終了しています。
そのため、今回の修正版(8.5.12/8.4.27/8.3.36/8.2.35)も、8.2以上にしか公開されていません。
今回は深刻度を踏まえ、PHPの開発チームが7.4・8.0・8.1向けにも最小限の修正を例外的に用意しています。ただしこれは、自分でPHPをビルドしている人や長期サポート事業者向けのものです。
一般的なレンタルサーバーの利用者が、自分で適用できるものではありません。
なお、レンタルサーバー会社やOSの提供元が独自に修正を適用する場合はあります。そのため、バージョン番号だけで個々のサーバーの安全性を完全に判断することはできません。
とはいえ、サポートの終わったPHPを何の確認もせずに使い続けることは推奨できません。PHP 8.1以下を利用している方は、サポート中のバージョンへの移行を早急に検討してください。
また、PHP 8.2も2026年12月31日でサポートが終了します。8.2を使っている方も、次の移行を見据えておく必要があります(PHP 8.2のサポート終了についての記事)。
自分で更新できない、更新するとサイトが壊れそうで不安、そもそも何を使っているか分からない。そのような場合は、専門の保守事業者に相談することを強くおすすめします。
無理に更新してWebサイトを壊す必要はありません。
しかし、壊れるのが怖いからといって、古いシステムを無期限に放置することも適切ではありません。
すぐに更新できないなら、サイトの公開停止やアクセス制限も検討する
今回のように緊急性の高い脆弱性では、修正版の適用が最優先です。
しかし、サーバー会社の対応待ちや既存システムとの互換性などの理由で、すぐに修正できない場合もあります。
その際は、影響範囲や業務上の損失を確認したうえで、Webサイトの一時停止や外部からのアクセス制限を検討してください。
欧州のCERT-EUは、直ちに修正できない場合はインターネットに公開しているアプリケーションを公開ネットワークから切り離すことを、英国のNCSCはシステムをオフラインにすることを検討するよう呼びかけています。
ここで注意したいのは、WordPressの「メンテナンス中」表示だけでは、PHPへのアクセスが遮断されるとは限らないことです。PHPへのアクセスを防ぐ必要がある場合は、Webサーバーやネットワーク側で制限を行う必要があります。
PHP公式は、一部の設定変更で特定の攻撃経路を減らせるとしています。ただし同時に、完全な対策は更新だけで、設定変更ではサーバーは安全にならないと明記しています。
セキュリティプラグインやWAFも同様で、リスクを下げる助けにはなっても、脆弱性そのものを修正するものではありません。
WordPressは「作って終わり」ではない。公開後も継続的な管理が必要
ここは何度も何度も言ってきていますが、改めて強くお伝えしたいところです。
WordPressサイトは、制作が完了した時点でセキュリティ管理まで終わるわけではありません。
WordPressは、PHPやデータベースなどを使って動作するシステムです。そのため、公開後も継続的な管理が必要です。
- WordPress本体の更新
- テーマ・プラグインの更新と不要なものの削除
- PHPなどサーバー環境の更新
- 定期的なバックアップ
- 更新後の動作確認
- 脆弱性情報や異常の確認
これらは特別な高度セキュリティ対策というより、継続して運営するための基本的な管理です。
更新を長期間放置すれば、すでに修正方法が公開されている脆弱性を残したまま運用することにもなりかねません。もちろん、適切に管理していても攻撃を完全に防げるとは限りません。それでも、基本的な更新を行うことは被害のリスクを減らす重要な手段です。
保守ができないなら「静的サイト化」など、WordPressを使わない構成も検討しましょう
企業のホームページの中には、数か月、数年に一度しか内容を更新しないサイトもあります。そのようなサイトに、必ずしも公開サーバー上で動くWordPressが必要とは限りません。
選択肢の一つが「静的サイト化」です。
静的サイトとは、あらかじめ生成したHTMLやCSSなどのファイルを中心に配信する方式です。WordPressのように、ページが表示されるたびにPHPやデータベースを使用する必要がない構成にできます。
例えば、WordPressで制作したページを静的ファイルとして出力し、公開環境には静的ファイルだけを設置する方法があります。これにより、公開サイトでPHPを実行する必要がなくなれば、公開環境のPHPを狙った攻撃経路を減らせます。
ただし、WordPressを静的化すれば無条件で安全になるわけではありません。
元のWordPressが同じサーバーで外部公開されたままなら、攻撃経路が残る可能性があります。
編集用WordPressを残す場合は、別環境に分離し、認証やアクセス制限によって保護する必要があります。
また、問い合わせフォーム、ブログ機能、会員機能、検索機能などは別の仕組みが必要になる場合があります。
それでも、更新頻度が低い企業サイトでは十分に検討する価値があり、おすすめです。
保守を続けるか、保守しやすい構成に作り直すか。
少なくとも、管理できないWordPressを何年も放置することは避けていただきたいと思います。
サイトが攻撃の「踏み台」にされると、被害は取引先や第三者にも広がる
Webサイトへの不正アクセスで心配なのは、自社のホームページが改ざんされることだけではありません。
攻撃者によってサーバーが不正に利用され、別のWebサイトへの攻撃、不正なメール送信、マルウェアの配布などに悪用される可能性もあります。いわゆる「踏み台」として利用される状態です。この場合、被害はサイト運営者自身だけでなく、取引先や第三者にまで広がるおそれがあります。
踏み台にされた運営者が損害賠償責任を負うことはあるのか
法律上、可能性が一切ないとは言えません。ただし、踏み台にされたという事実だけで、自動的に賠償責任が発生するわけではありません。
例えば、民法709条に基づく不法行為責任が問題となる場合には、管理者の故意・過失、第三者の権利や利益の侵害、実際に生じた損害、因果関係などが重要になります。どのような管理義務があり、何を怠り、それが損害につながったのか。具体的な事情に基づく判断が必要です。
なお、今回のPHP脆弱性によってWordPressサイトが踏み台にされ、その運営者に賠償責任が認められた裁判例を、現時点で確認できているわけではありません。
必要以上に不安を煽るつもりはありませんが、Webサイトを保守することは、自社だけでなく第三者のリスクを減らすためにも重要なんです。
アップデートとバックアップは、WordPressを運営する最低限の習慣にする
WordPressを自分で運営するのであれば、せめて更新とバックアップは習慣にしていただきたいと思います。
特にバックアップは、「設定しているから大丈夫」ではありません。確認してほしいのは、次の点です。
- データベースと必要なファイルが保存されているか
- サーバーの障害や侵害から独立した保存先があるか
- 複数世代のバックアップを保持しているか
- 実際に復元できることを確認しているか
バックアップがあっても、そのデータ自体がすでに改ざん・感染していれば、安全な状態へ復旧できないことがあります。そのため、バックアップの保管だけでなく、復旧手順の確認も重要です。
更新についても、事前のバックアップや必要に応じた検証環境での確認を行い、更新後はページ表示やフォームなどの動作を確認してください。WordPress公式でも、ソフトウェアの更新とバックアップは重要なセキュリティ対策として案内されています。
10月21日夜〜22日朝は、公式情報の確認と緊急相談に対応します
今回のPHP脆弱性を受け、2026年10月21日夜から22日朝にかけて、公式発表の継続確認と緊急相談への対応を行っています。
主にPHP公式、IPA、主なレンタルサーバー事業者の告知を確認し、必要に応じて情報をお知らせします。
なお、これはすべての管理サイトについて、不正アクセスをリアルタイムで検知することを意味するものではありません。
また、PHP本体の修正にはホスティング事業者側の対応が必要な場合があり、当方だけで対応できないこともあります。
WebサイトのPHPバージョンや保守状況が分からない方、緊急対応について相談したい方は、お問い合わせフォームから急ぎご連絡ください。
状況を確認し対応可能な範囲を確認し、ご案内いたします。
本日(21〜22日) 夜間監視しておりますので、困っている方はご連絡ください。
※お問い合わせの際、いきなりパスワードやサーバーのログイン情報は書かないようお願いいたします。
WordPressを使うなら、PHPを含めた保守まで考える
今回のPHP脆弱性は、Webサイトの運用体制を改めて見直すきっかけにもなっています。
WordPressは便利で、多くの企業や個人に利用されている優れたCMSです。しかし、制作後に何もしなくてよいシステムではありません。
自分で保守する。専門業者に任せる。あるいは保守負担の少ない構成に変更する。どの方法でも構いません。
ただ、更新もバックアップもせず、誰も管理していない状態で公開し続けることだけは、見直していただきたいと思います。
Webサイトは完成してからが運用の始まりです。
【参考資料】PHP公式・IPA・CERT-EUなどの一次情報
Service
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検リストで、いまの状態からお確かめいただけます。