※この記事は2026年10月17日時点の公表情報にもとづいています。
(Studioの調査は続いており、続報で内容が変わることがあります)
【10月17日追記】Studioは、フォームを使っている利用者への追加の連絡で、個人情報保護委員会からの要請を受けたとして、これから委員会へ報告する予定の事業者に、個別の報告をいったん保留するよう求めています(Studioの公式のお知らせページには、10月17日時点でまだ掲載されていません)。詳しくは「「Studioが報告しているから大丈夫」とは限らない」の見出しをご覧ください。
2026年10月16日、ホームページ制作サービス「Studio」が、第三者から不正アクセスを受け、利用者の情報が外部に流出した可能性があると発表しました。登録しているすべての利用者のアカウント情報などに加え、Studioのフォーム機能を使っていた場合は、お問い合わせフォームに送信された内容も対象です。
重要なことですが、
このフォームで個人情報を受け付けていた事業者は「Studioの事故であっても、自社として個人情報保護委員会への報告が必要になる可能性がある」という点です。
「制作会社に保守をお願いしているから関係ない」と思った方にこそ知っていただきたいのですが、今回の不正アクセスは、利用者や制作会社がきちんと管理をしていても防げたとは限らない問題です。公式発表で確認できた事実をもとに、順に説明します。
Studioのフォームを使っていた方は、目次から「Studioの事故なのに、自社にも個人情報保護委員会への報告が必要になる?」と「今すぐ確認したい4つのこと」を先にご覧ください。
Studioで何が起きた?公式発表で分かっている5つの事実
第三者がStudioの一部機能の脆弱性(ぜいじゃくせい。セキュリティ上の弱点)を悪用し、Studioが利用するクラウド環境に不正にアクセスしました。そして2026年10月14日まで、環境内のデータを外部から取得できる状態が続いていました。
不正アクセスから公表までの経緯
| 日付(2026年) | 出来事 |
|---|---|
| 9月30日〜10月1日 | 第三者による不正アクセス(現時点で確認できている期間) |
| 10月13日 | Studioが社内調査で不正アクセスを確認 |
| 10月13日〜14日 | 脆弱性を修正し、侵入に使われた経路をふさぐ。外部から取得できる状態を解消 |
| 10月16日 | 第一報を公表 |
「盗まれた」とはまだ確認されていない。ただし盗まれた前提で対応している
- 第三者が実際に情報を取得した事実は、確認されていません
- それでもStudioは、情報が取得されたものとみなして対応を進めています
- データの改ざんや削除は、確認されていません
- 不正ログインや情報の悪用といった二次被害の有無は、調査中です
- 対象となる人数・件数、原因、再発防止策は、今後公表するとしています
流出した可能性がある情報は、アカウント情報からフォームの中身まで
公式発表では、Studioに登録しているすべての利用者について、次の情報が外部に流出した可能性があるとしています。
- アカウント情報:ユーザー名、メールアドレス、ハッシュ化されたパスワードなど
- Studio上の管理データ:ページのデザインやCMS(お知らせ・ブログなど)の内容、フォームの送信内容、reCAPTCHA(迷惑送信を防ぐ仕組み)の設定、Webhook(通知用)のURL
- ライブプレビューのURL:公開前のページを確認するためのURL
- 外部連携の認証情報:API連携に使うAPIキー・トークン、パスワード保護ページのパスワード、Googleスプレッドシート連携の認証情報、カスタムプロキシのキー
- 2022年12月〜2023年8月に「Studio AI」の先行利用へ申し込んだ方のメールアドレスなど(Studioのアカウントを持っていない方も含む)
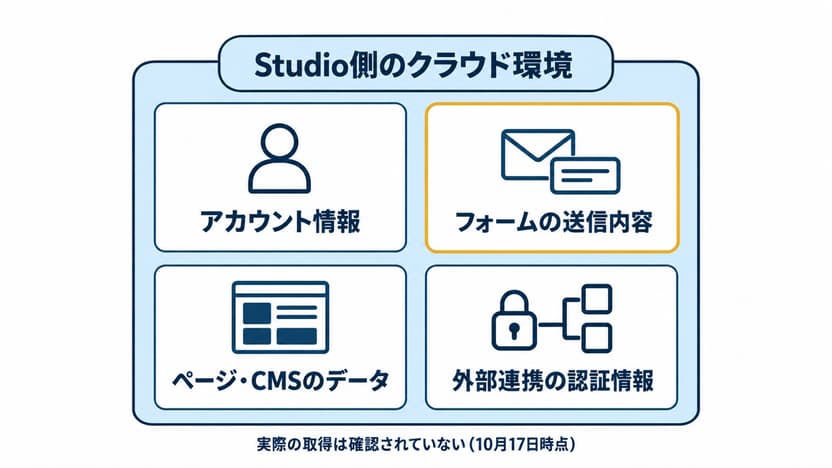
暗号化していた情報も、復号の鍵ごと読み出された
フォームの送信内容やAPIキーなどのうち、暗号化して保存されていた情報についても、復号(元に戻すこと)に必要な鍵が同じ不正アクセスで読み出されたと発表されています。そのため、内容を知られた可能性があります。
金庫の鍵ごと持ち出されれば守りきれない、ということです。「暗号化しているから大丈夫」とは言い切れません。
一方、Studioのログインパスワードなどはハッシュ化(元に戻せない形に変換)して保存され、そのままの文字では保存されていません。ただし割り出される可能性を完全には否定できないため、変更が求められています。
本当に注意したいのは、過去にお問い合わせフォームで預かった情報
今回いちばん重く受け止めたいのは、お客様がフォームから送ってくれた情報が、今は使っていない古いフォームの分まで対象に含まれ得る点です。
お問い合わせフォームには、氏名・メールアドレス・電話番号や、自由記述欄の具体的な相談内容が入っています。一般的な会社や店舗のホームページで個人情報を預かっているのは、まさにこの部分です。
Luupは4つのフォーム、合計21,368件。2022年の送信分も対象に
電動キックボードなどのシェアサービスを展開する株式会社Luupは、10月16日、Studioで受け付けていたフォームの送信内容について、合計21,368件に流出の可能性があると発表しました。同じ人が複数回送信したものも含む件数で、人数ではありません。
| フォーム | 対象の期間 |
|---|---|
| ポート設置に関するご相談フォーム | 2022年2月〜2022年5月 |
| ポート設置リクエストフォーム | 2022年5月〜2024年5月 |
| 改正道路交通法に関するご質問フォーム | 2023年3月〜2025年10月 |
| Unimoに関するお問い合わせフォーム | 2025年8月〜2025年12月 |
同社によると、いま受け付けているフォームはStudio以外のシステムで運用していて、今回の対象外です。それでも、Studioのフォームで受け付けていた期間の送信分は、2022年のものまで対象に含まれています。
同じ日には、印刷通販のラクスル株式会社も、案内用サイトのお問い合わせ・お見積り・資料請求などのフォームから受け付けた6,412件(2024年6月3日〜2026年10月15日の送信分)に漏えいの可能性があると発表しています。
どちらも実際に盗まれたと確認されたわけではありません。それでも、「今はそのフォームを使っていない」だけでは、過去に預かった情報が無関係だとは言えないことが分かります。
フォームの送信内容は、メールで届いて終わりではなく、サービスの中にも保存されていることがあります。
「自社のフォームで受け取った情報が、今どこに、いつの分から残っているか」。まずはそれを確かめるところから始めましょう。
Studioの事故なのに、自社にも個人情報保護委員会への報告が必要になる?
はい。必要になる可能性があります。
お客様がフォームで送ってくれた個人情報について、法律上の「取り扱う事業者」にあたるのは、Studioだけでなく、そのフォームを置いている自社(ホームページの運営者)でもあるからです。個人事業主でも同じです。Studioを責める話ではなく、個人情報保護法の仕組みとして知っておきたいところです。
不正アクセスによる漏えいは「おそれ」の段階で、1人分でも報告の対象になる
個人情報保護法は、一定の漏えいやそのおそれがあるとき、事業者に個人情報保護委員会への報告と本人への通知を義務づけています(法第26条)。その一つが不正アクセスなど「不正の目的をもって行われたおそれがある行為」による漏えいで、「1,000人を超える」といった人数の条件はありません。実際に盗まれたと確認できていなくても、「おそれ」の段階で対象になり得ます。
委員会のガイドラインは、この不正行為の対象に、事業者が個人データを扱うために利用している外部のサービスも含まれると明記しています。報告の対象には、顧客名簿などで管理する予定で受け付けた個人情報も含まれるとされ、お問い合わせフォームの入力内容はまさにこれにあたり得ます。自社が直接攻撃されていなくても、自社の報告義務を考える必要があるということです。
「Studioが報告しているから大丈夫」とは限らない
Studioは、個人情報保護委員会への報告を含め関係機関への対応を進めているとしています。ただ、それが各サイト運営者の分まで含むものかどうかは、10月17日時点の発表からは分かりません。
委員会のQ&A(Q6-22)は、クラウドの提供会社が個人データを取り扱わない契約の場合、報告義務を負うのは利用している事業者で、提供会社に報告を代行してもらうこともできると説明しています。また、個人データの取扱いを委託している場合は、原則として委託した側・された側の両方が報告義務を負います。Studioと利用者の関係がどちらにあたるかは現時点で断定できませんが、いずれにしても「提供会社が報告したから、自社は何もしなくてよい」と自動的にはなりません。
| 自社の状況 | 考え方 |
|---|---|
| Studioのフォームで、氏名・連絡先・相談内容などを受け付けていた | 報告と本人への通知が必要になる可能性が高い。早めに確認する |
| Studioに個人情報を保存していなかった(フォームを使っていない等) | 今回の件で報告の対象になる個人データがなければ、報告が要らない場合もある |
| Studioから報告の保留を求められている(10月17日) | 個別の報告はいったん保留し、Studioからの次の案内を待つ |
| 制作会社・保守会社に管理を任せている | 任せていても、お客様の情報を扱う事業者としての義務が自社から外れるわけではない |
報告が必要なら期限は短い。速報は概ね3〜5日以内
| 報告 | 期限の目安 | 内容 |
|---|---|---|
| 速報 | 事態を知った時点から概ね3〜5日以内 | その時点で分かっている範囲でよい |
| 確報 | 知った日から30日以内(不正アクセスなど不正の目的による場合は60日以内) | 決められた項目をすべて報告する |
速報は、調査結果がそろうまで待つ必要はありません。報告が必要な場合は、影響を受けたお客様本人への通知も原則として必要です。通知が難しい場合は、事案の公表や問い合わせ窓口の設置といった代わりの対応が認められています。
【10月17日追記】その後Studioは、フォームを使っている利用者への追加の連絡で、個人情報保護委員会からの要請を受けたとして、これから委員会へ報告する予定の事業者に、個別の報告をいったん保留するよう求めています。前回の連絡で「委員会への報告や、本人への通知が必要となる場合がある」と案内したうち、委員会への報告についての追加の案内です(公式のお知らせページには、10月17日時点で未掲載)。
これは「報告が不要になった」という意味ではなく、今後の扱いはStudioからの次の案内を待つことになります。報告や通知をする前に、Studioからのメールなどの最新の案内を必ず確認し、それに従ってください。保留している間も、どのフォームで、いつから、何を受け付けていたかを調べておくことは、そのまま進められます。
Studioのフォームを使っていた事業者が、今日やること
- Studioのフォームで、いつからいつまで、どんな項目を受け付けていたかを調べる(氏名・連絡先・住所・自由記述の相談内容など)
- Studioに、自社のデータへの影響の範囲と、利用者分の報告を代行する予定があるかを問い合わせる
- 委員会への報告は、Studioの案内どおりいったん保留し、次の案内を待つ。お客様への通知が必要になったときに備えて、対象になる送信内容と連絡先を整理しておく
- 判断に迷ったら、個人情報保護委員会の相談窓口や、個人情報保護法に詳しい専門家に相談する
※ここで書いているのは制度の一般的な仕組みです。自社に報告義務があるかどうかの最終的な判断は、契約の内容や預かっていた情報によって変わります。
Studioでホームページを作っている方が、今すぐ確認したい4つのこと
Studioはすべての利用者に、パスワードの変更とライブプレビューURLの削除を求めています。フォームや外部連携を使っている場合は、それに加えて個別の対応が必要です。フォームで受け付けた情報への対応は、ひとつ前の見出しをご覧ください。
1. Studioのパスワードを変更する(使い回している他のサービスも)
メールアドレスとパスワードでログインしている方は、Studioのパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更することが強く勧められています。
GoogleまたはFacebookのログインだけを使っていて、Studioのパスワードを設定していない方は、この変更は不要です。
2. 発行済みのライブプレビューURLを削除する
公開前のページを確認するためのURLを発行している場合は、削除してください。削除するとそのURLは使えなくなります。引き続き必要なら、新しく発行し直します。
3. Studioからの個別メールを確認する(迷惑メールのフォルダも)
一部の機能を使っているプロジェクトのオーナーには、Studioから個別にメールで案内が届きます。制作会社にアカウントを管理してもらっている場合は、その会社にも確認してください。
4. 外部連携の鍵やパスワードを切り替える
次の機能を使っている場合は、それぞれの対応が求められています。
| 使っている機能 | 必要な対応 |
|---|---|
| API連携(Data Connect API など) | APIキーの切り替え |
| パスワード保護ページ | パスワードの変更 |
| フォーム | 送信内容についての連絡の確認。スプレッドシートと連携していれば連携の解除 |
| カスタムプロキシ | 新しいプロキシキーへの切り替え |
| Webhook通知 | 通知先URLの切り替え |
Studioを装った偽メールに注意する
今回の件を装ったフィッシング(偽のメールでパスワードなどを盗む手口)が届く可能性があります。Studioは、パスワードや認証情報をメールや電話で尋ねることはないとしています。心当たりのないリンクや添付ファイルは開かず、ブックマークした公式サイトから確認しましょう。
Studioで作られたサイトのフォームに送信したことがある方へ
お客様の立場で、Studioで作られたホームページのフォームに問い合わせたことがある方もいるはずです。Studioは、そうした方には送信先のサイトの運営者から案内がある場合があるとしています。
案内のメールが届いたら、本文のリンクを押す前に、その会社の公式サイトでも同じお知らせが出ているかを確かめると安心です。今回の件に便乗した偽の連絡に注意するよう、各社も呼びかけています。
「保守を任せているから安心」とは限らない。保守で防げることと、防げないこと
ホームページの保守は、自社側で起きるリスクを大きく下げられます。ただし、サービス提供会社やサーバー会社の内部で起きた問題は、保守の担当者には直せません。今回のStudioの件は、まさにサービス提供会社の側で起きた問題でした。
保守が無意味ということではありません。大切なのは、保守で防げる範囲と、防げない範囲があると知っておくことです。
| 保守で下げられるリスク | 保守では手が届かないリスク |
|---|---|
| 古いプラグインやテーマの弱点を突かれる | Studio・Wixなど、サービス提供会社のシステムの弱点 |
| 推測されやすいパスワードでの不正ログイン | レンタルサーバー会社の管理環境への侵入 |
| 改ざんや故障のあと、元に戻せない | サービス提供会社の中に保存されたデータの流出 |
| 不要なプラグインやアカウントが残ったまま | 外部サービス側で起きた事故の調査や公表の時期 |
右の列は、保守の担当者がどれだけ優秀でも直接は防げません。それでも、起きたときに被害を小さくする準備はできます。
保守をお願いしている会社に、聞いておきたい3つのこと
答えがメールなどで残っていると、いざというときに慌てずに済みます。
- フォームの送信内容は、どこに、いつの分から保存されていますか?(メールだけか、サイトのデータベースや外部サービスにも残るか)
- ホームページは、どの外部サービスとつながっていますか?(フォーム・予約・スプレッドシート・メール配信など。連携に使う鍵の管理者は誰か)
- 使っているサービスで事故が起きたら、誰が気づいて、誰が私たちに連絡しますか?(保守の契約に含まれるか、別の対応になるか)
WixなどのSaaSも、WordPressも例外ではない。違うのは「誰がどこまで管理するか」
「ではStudio以外なら安全か」というと、そう単純ではありません。StudioやWixのようなSaaS(インターネット経由で使うサービス)は管理の多くを提供会社に任せられる反面、提供会社のシステムで問題が起きると利用者だけでは対処できません(今回Wixに不正アクセスがあったという意味ではありません)。
WordPressも、本体やプラグインをすべて更新していても、置いているレンタルサーバー側の問題までは防げません。2026年8月にはさくらインターネットが「さくらのレンタルサーバ」の一部環境への不正アクセスを公表し、9月10日の調査結果で、影響を受けた可能性があるアカウントは合計951とされました(データの外部持ち出しを裏付ける明確な事実は確認されていません。侵入経路は非公表で、WordPressが原因と発表されたわけではありません)。
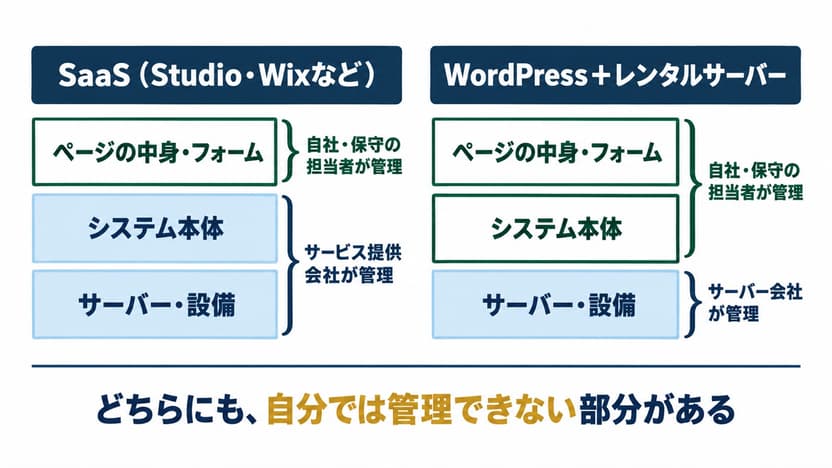
どの仕組みにも、自分では管理できない部分があります。サービス名だけで安全かどうかを決めず、「情報をどこに保存し、誰がどこまで管理しているのか」を把握しておくことが大切です。なぜ大きな会社でも不正アクセスを防げないのか、SaaSとWordPressの違いは、別の記事で詳しく書いています。
→ なぜ大企業でも不正アクセスを防げないのか?相次ぐ情報漏えいと、私たちが考え直すべきこと
Studio以外でも確認したい「フォームの送信内容はどこに残っているか」
Studioを使っていない方も、自社のフォームの送信内容が、どこに、どれだけ残っているかは確かめておきましょう。仕組みによって残る場所が変わります。
- ホームページ作成サービスや外部のフォームサービス:サービスの中にも保存されることが多い(今回のStudioはこの形)
- WordPressの「Contact Form 7」:単体では保存せず、メールで届けるだけ。保存用の「Flamingo」などを入れていると、サイトのデータベースに残る
- 受け取ったメール:どの仕組みでも、受信したメールボックスには残り続ける
IPA(情報処理推進機構)も2026年10月9日、使っている外部サービスの洗い出しと、不要なデータは持たないことを原則とした保有データの点検を呼びかけています。保存が必要な情報もあるので何でも消せばよいわけではありませんが、必要のない情報を持ち続けるほど、守るものは増えていきます。
作り方の面では、公開しているサーバーにデータベースや管理画面を置かない「静的サイト」にすると、狙われる場所そのものを減らせます。ただし、フォームの送信先やサーバー会社の問題まではゼロにならないので、ここでも「どこに何が残るか」を押さえておくことが前提です。
「サイトを作った会社にしか分からない」という状態がいちばん困ります。管理画面のログイン先や、フォームの送信内容が残る場所を一枚の紙やメモにまとめておくだけでも、いざというときの動きがまったく違ってきます。
まとめ|不正アクセスは完全には防げない。だから「何を、どこに預けているか」を知っておく
今回の件は、Studioだけを避ければ済む話ではありません。SaaSでも、きちんと保守したWordPressでも、提供会社やサーバー会社に任せている部分は残ります。それでも、できることはあります。
- フォームで集める情報を必要なものだけにし、古い送信内容や使わなくなったサービス・アカウントを見直す
- 事故が起きたとき、誰が気づいて誰が対応するか(委員会への報告やお客様への連絡も含めて)を決めておく
お客様から情報を預かる以上、「どこに、何を、どれだけ保存しているのか」を知っておくことも、ホームページ運営の一部です。
千葉ホームページ相談室では、WordPressをはじめとしたホームページの運用・保守のご相談を承っています。「自社サイトの管理状況がよく分からない」「フォームの送信内容がどこに残っているか確かめたい」「お客様の情報をサービスの中に溜めない作りにしたい」といった段階でも大丈夫です。必要であれば、今お使いのサービスからの移行も含めて、どこまで変えるべきかを一緒に考えます。
お問い合わせフォームからお気軽にご相談ください。月々の保守は月額保守のページ、作り直しを考える場合はリニューアル・新規制作のページでご案内しています(まずは作り直さずに済む方法から検討します)。
参考資料(一次情報)
この記事は2026年10月17日時点で公開されている情報をもとに作成しています。Studioの調査結果によって、今後内容が更新される可能性があります。
- 不正アクセスによる情報流出に関するお詫びとお願い(第一報)(Studio、2026年10月16日)
- Webサイト制作サービス「Studio」への不正アクセスに伴う、当社Webフォームに送信された個人情報流出の可能性について(Luup、2026年10月16日)
- 当社が利用するクラウドサービスにおける不正アクセスに関するお知らせ(ラクスル、2026年10月16日)
- 不正アクセスに関する調査結果(さくらインターネット、2026年9月10日)
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(IPA、2026年10月9日)
- 漏えい等の対応とお役立ち資料(個人情報保護委員会)
- 個人情報の保護に関する法律についてのガイドライン(通則編)3-5「個人データの漏えい等の報告等」(個人情報保護委員会)
- Q&A 6-22 クラウドサービスを利用する事業者の報告義務(個人情報保護委員会)
- Save submitted messages with Flamingo(Contact Form 7 公式ドキュメント)
Service
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検リストで、いまの状態からお確かめいただけます。