ホームページをお持ちの方に、こういうメールが届くことがあります。
「ドメインの有効期限が近づいています。更新手続きを行ってください」
「サーバーの容量が上限に達しました。24時間以内に対応がない場合、メールの受信が停止されます」
心臓に悪い文面です。しかもこの手のメールは、本物も届きます。実際に期限は毎年来ますし、容量が本当に足りなくなることもあります。だから多くの方が「どっちだろう」と悩んで、結局リンクを押してしまいます。
この記事でお伝えしたいのは、その悩み方そのものを変えてしまう方法です。結論から言うと、見分けようとするのをやめてください。そのほうが確実に安全になります。
【結論】メールのリンクからは入らない。ブックマークからしか入らない
覚えていただくのは、この1行だけです。
ドメイン会社・サーバー会社・銀行・カード会社のページには、メールの中のリンクからは絶対に入らない。自分で登録したブックマークからだけ入る。
このルールの良いところは、本物か偽物かを判断しなくてよくなる点です。
| 届いたメール | このルールで取る行動 | 結果 |
|---|---|---|
| 偽物だった | リンクを押さず、ブックマークから管理画面を開く | 何も起きない。被害ゼロ |
| 本物だった | リンクを押さず、ブックマークから管理画面を開く | 本当に期限が近ければ、管理画面にも同じ案内が出ている。そこで手続きすればよい |
どちらに転んでも、やることは同じで、間違えようがありません。本物のお知らせなら、管理画面にも必ず同じ情報があります。メールは「見に行くきっかけ」として使い、入口としては使わない——それだけです。
「見分け方を覚える」が、もう現実的でなくなった3つの理由
「日本語がおかしいものが偽物」「差出人をよく見る」——こうした見分け方は、以前は有効でした。今はそうとも言えません。理由が3つあります。
理由1:日本語の不自然さは、ほとんど消えました
文章を作る道具が誰にでも手に入るようになったため、文法や言い回しの不自然さで見抜くことは、もう期待できません。会社の案内文としてまったく違和感のない日本語が届きます。
「変な日本語だったら偽物」という覚え方は、裏を返すと「自然な日本語なら本物」と判断してしまうということです。今はここが逆に危険になっています。
理由2:差出人の名前は、いくらでも本物に見せられます
メールの一覧に出ている差出人の名前は、送る側が自由に決められます。ここに実在の会社名をそのまま入れることは、技術的には何の障害もありません。
アドレス自体を確認すれば違いは分かることが多いのですが、スマートフォンのメールアプリは、初期状態では名前しか表示しません。アドレスを見るには、名前をタップして開く操作が要ります。忙しいときに毎回それをやるのは、現実的ではありません。
理由3:ホームページを持っている時点で、送る側から見えています
これはあまり知られていないのですが、ドメインの有効期限は、誰でも調べられる公開情報です。「WHOIS(フーイズ)」という仕組みで、世界中の誰でも照会できます。
つまり、「2027年1月15日に期限を迎えます」という本当の日付を書いた偽メールを送ることができます。日付が合っているから本物だ、という判断は成り立ちません。
送り先も難しくありません。ホームページには、たいてい問い合わせ先のメールアドレスが載っています。ホームページを持っているというだけで、名簿に載っているのと同じ状態です。これは避けようがなく、避ける必要もありません。だからこそ、入口のルールを決めておくほうが早いのです。
うちは小さいから、
狙われないと思うけど
ホームページにメールアドレスを載せている時点で、送る側からは見えています。
注意力の問題ではなく、忙しいときに押してしまうタイミングの問題です。
事業者に来る偽メールは、だいたい4種類です
個人向けの偽メール(宅配・カード・通信会社を装うもの)とは別に、ホームページを持っている事業者にだけ来る種類があります。主に4つです。
| 件名の例 | 不安をあおる点 | 本物ならどこで確認できるか |
|---|---|---|
| ドメインの有効期限が近づいています | 切れるとサイトもメールも止まる | ドメイン会社の管理画面(お名前.com、エックスドメイン等) |
| サーバーの容量が上限に達しました | メールが受信できなくなる | レンタルサーバーの管理画面 |
| お支払い方法の更新が必要です | カードの期限切れは実際によくある | 各社の管理画面の「お支払い情報」 |
| SSL証明書の期限が切れます | サイトに警告が出る | サーバーの管理画面/ブラウザの鍵マーク |
今年は4番目のSSL証明書が、特に紛らわしくなっています
2026年3月15日から、SSL証明書の有効期間が最長398日から200日へ短縮されました。世界共通のルール変更です。
その結果、これまで年1回だった更新が年2回になります。本物の「証明書の期限」に関する案内が、今年から単純に倍の頻度で届くということです。
本物が増えれば、その陰に紛れる偽物も通りやすくなります。「今年はやけに期限の案内が多いな」と感じたら、それは本物が増えているせいでもあり、狙われやすくなっているせいでもある——という状況です。
証明書そのものの話はPHP 8.2のサポート終了と並ぶ「期限もの」の話題です。本物の期限をどう管理するかについては、記事の後半でも触れます。
数字で見ると、個人の注意力で受け止める量ではありません
「気をつけていれば大丈夫」と言われがちですが、量が現実的ではありません。公表されている数字を並べます。
| 時期 | 数字 | 出どころ |
|---|---|---|
| 2025年(年間) | フィッシングの報告 約245万件(過去最多) | フィッシング対策協議会 |
| 2026年9月(1か月) | 報告 94,661件/偽サイトのURL 49,032件/悪用されたブランド 105件 | フィッシング対策協議会 |
| 2025年12月〜2026年5月 | 偽の警告サイトへ誘導するメールを1,300万通以上観測 | セキュリティ会社の調査 |
ここで注目していただきたいのは「悪用されたブランド105件」のほうです。1か月で105の会社名がかたられているということは、「この会社は大丈夫」という覚え方が成立しないことを意味します。
だから、覚えるのは会社名ではなく、入り方のほうです。
今日やること:ブックマークを4つ作るだけです
準備は一度だけです。10分ほどで終わります。
作るのはこの4つです
- ドメインを契約している会社の管理画面(お名前.com、エックスドメイン、ムームードメインなど)
- レンタルサーバー会社の管理画面(エックスサーバー、さくら、ロリポップ、ConoHaなど)
- WordPressの管理画面(ご自分のサイトのアドレス+ /wp-admin/)
- 支払いに使っているカード会社・銀行のページ
ブラウザのブックマークバーに「契約」というフォルダを1つ作って、その中にまとめておくと迷いません。
手順(パソコンのChromeの場合)
- 目的のページにいつもどおりログインする(ここは一度だけ、検索や過去のメールから入っても構いません)
- アドレスバーの右端にある星のマークをクリックする
- 名前を分かりやすく直す(例:「ドメイン/お名前.com」)
- 保存先で「契約」フォルダを選んで保存する
- 4つ分を繰り返す
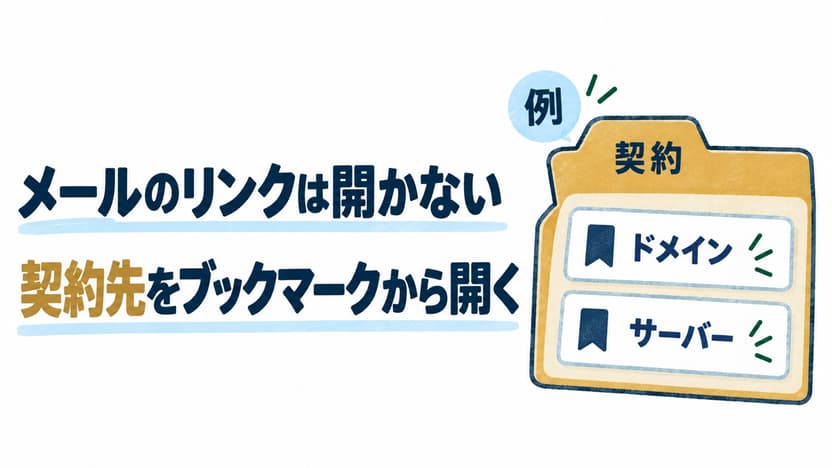
スマートフォンでも同じことをします
実は、被害の多くはスマートフォンで起きています。画面が小さく、アドレスの一部しか見えないためです。
iPhoneのSafariなら、ページを開いた状態で下の共有ボタン → 「ホーム画面に追加」を選ぶと、アプリのアイコンのように並びます。そこから入る癖をつけてください。
そして、もう1つ効く習慣があります。スマートフォンでは、契約に関わる手続きを一切しないと決めてしまうことです。「あとでパソコンで見る」と決めておけば、その場の焦りで押すことがなくなります。
それでも押してしまったときは、順番があります
押してしまうこと自体は珍しくありません。大事なのは、そのあとの順番です。
IDやパスワードを入力していない場合
リンクを開いただけであれば、ほとんどの場合、そのページを閉じれば済みます。むやみに慌てないでください。
ただし、その画面に出てくる電話番号には絶対にかけないでください。「ウイルスに感染しました」「この番号にお電話ください」という画面は、電話をかけさせて遠隔操作させるところまでが目的です。画面が閉じられないときは、パソコンの電源を切って構いません。
入力してしまった場合(この順番で行います)
- 入力した先のパスワードを変える。偽サイトのリンクからではなく、ブックマークから入って変えます
- 同じパスワードを使い回している他のサービスも全部変える。被害が広がるのはここです
- カード情報を入れた場合は、カード会社へ電話する。カードの裏に書かれている番号へかけます
- ドメイン・サーバーの契約内容に変更がないか確認する。連絡先メールアドレスが書き換えられていないかを特に見ます
- WordPressの管理画面で、知らない利用者が増えていないかを見る(「ユーザー」の一覧)
4番目を見落とす方が多いのですが、ここがいちばん取り返しがつきません。連絡先のメールアドレスを書き換えられると、以後の本物のお知らせが全部相手に届くようになります。気づかないまま、ドメインごと持っていかれることがあります。
ドメインを失った場合に何が起きるかは、ドメインが失効・期限切れになったときの復旧方法に書いています。取り戻せないことがあるという点で、他のトラブルとは性質が違います。
もし入力してしまったら……
気づいたらすぐに、上の順番で動いてください。
時間が経つほど、できることが減ります。
本物の期限を落とさないための、もう1つの準備
ここまでは偽物の話でした。本物のほうも同じくらい大事です。
偽メールを警戒するあまり、本物のお知らせまで無視してしまう——これが次に起きやすい失敗です。実際、期限切れの相談で多い原因は攻撃ではなく、次のようなものです。
- 更新のお知らせが、もう見ていないメールアドレスに届いている
- 契約が制作会社の名義のままで、その会社と連絡が取れない
- 支払いに使っているクレジットカードが期限切れになっている
だから、ブックマークを作るのと同じ日に、もう1つだけやっておいてください。
- ドメインとサーバーの管理画面に入り、登録されている連絡先メールアドレスが今使っているものかを確認する
- 次の更新日を、カレンダーか手帳に書き写す(メールの受信箱に頼らない)
- 支払い用のカードの有効期限も、ついでに見ておく
期限をカレンダー側に持たせてしまえば、メールが本物か偽物かは、もうどうでもよくなります。「うちの更新は10月だと知っている」状態なら、9月に届く「明日切れます」というメールは、読む前に無視できます。
こういうときは、遠慮なくご相談ください
次のような状態は、ご自分で調べるより聞いてしまったほうが早いです。
- 届いたメールが本物かどうか、判断がつかない(転送していただければ確認します)
- リンクを押して、何か入力してしまった
- ドメインやサーバーが誰の名義で契約されているのか分からない
- 管理画面のログイン情報が分からず、確認しようがない
「こんなことで相談していいのか」と言われることがありますが、メール1通の判断でお困りなら、それは十分な相談の理由です。すでに何か起きている場合は修正・トラブル対応で、状況の確認から対応まで承っています。日頃の見張りごと預けたい場合は月額保守・管理をご覧ください。
なお、お問い合わせフォームに届く迷惑な営業メールは、これとはまったく別の話です。そちらはサイトお問い合わせフォームの迷惑営業メール対策。本気で試した結果。にまとめています。
【まとめ】覚えるのは「入り方」だけです
- メールのリンクからは入らない。ブックマークからだけ入る。本物か偽物かを判断しなくてよくなる
- 文面での見分けは、もう当てにならない。日本語は自然だし、差出人名は自由に書ける
- ドメインの期限は公開情報。本当の日付を書いた偽メールも作れる
- 1か月で105のブランドがかたられている。会社名で覚える方法は成立しない
- 準備はブックマーク4つと、更新日をカレンダーへ書き写すこと。合わせて15分
- 押してしまったら、パスワード → 使い回し先 → カード → 契約の連絡先の順で確認する
この種の話は「気をつけましょう」で終わりがちですが、気をつけ方は人によってばらつきます。ルールを1つに減らして、道具の側(ブックマークとカレンダー)に持たせてしまうほうが、忙しい日にも効きます。
ご不明な点があれば、お問い合わせからお気軽にご相談ください。千葉県内の小規模な事業者様を中心に、こうした「聞ける相手がいない」ご相談を承っています。
参考資料
この記事は2026年10月29日時点で公開されている情報(フィッシングの件数は2026年9月分)をもとに作成しています。件数は公表されている集計値で、今後更新されます。
- 月次報告書(フィッシング対策協議会)
- フィッシング対策ガイドライン 2026年度版(フィッシング対策協議会)
- 1,300万通以上の偽メールを観測:日本の個人・組織の両方を狙うサポート詐欺キャンペーンの手口を解説(トレンドマイクロ)
- 要注意メール(迷惑メール相談センター)
- 情報セキュリティ安心相談窓口(IPA 独立行政法人 情報処理推進機構)
※実際に金銭的な被害が発生した場合は、警察相談専用電話「#9110」または最寄りの警察署へご相談ください。
同じことでお困りでしたら
記事のとおりに進めるのが難しいときは、次のご相談で承っています。
- 修正・トラブル対応表示が崩れた、エラーが出る、フォームが届かない。原因を調査し、直せる形でご報告・修正します。
- 月額保守・管理WordPress本体・プラグインの更新、稼働の確認、軽微な修正、毎月のご報告まで。月々の定額で任せられます。
どれにあたるか分からないときは、ホームページの自己点検(15の質問・2分)で、いまの状態からお確かめいただけます。